 GS Days
Accueil > Accueil > Global Security Mag Online
http://www.globalsecuritymag.fr/
Articles
-
Vigilance.fr - Keycloak : multiples vulnérabilités du 16/09/2026
16 novembre, par Vigilance.frUn attaquant peut employer plusieurs vulnérabilités de Keycloak, du 16/09/2026.
Voir en ligne : https://vigilance.fr/vulnerabilite/... -
Vigilance.fr - Keycloak : multiple vulnerabilities dated 16/09/2026
16 novembre, par Vigilance.frAn attacker can use several vulnerabilities of Keycloak, dated 16/09/2026.
View online : https://vigilance.fr/vulnerability/... -
Avec VulnPilot, Sentibee veut réduire de plusieurs jours à quelques heures la veille sur les vulnérabilités
16 novembre, par Valentin Jangwa, Global Security Mag — afficheLa startup française de cybersécurité, qui associe l'IA avec l'expertise humaine, a annoncé la disponibilité générale de sa solution à l'occasion de l'European Cyber Week. Lors d'un premier déploiement auprès d'un fournisseur de services de sécurité managés, le temps consacré à la préparation de la veille pour une dizaine de clients a permis un gain de temps significatif de 2,5 jours à 2 heures.
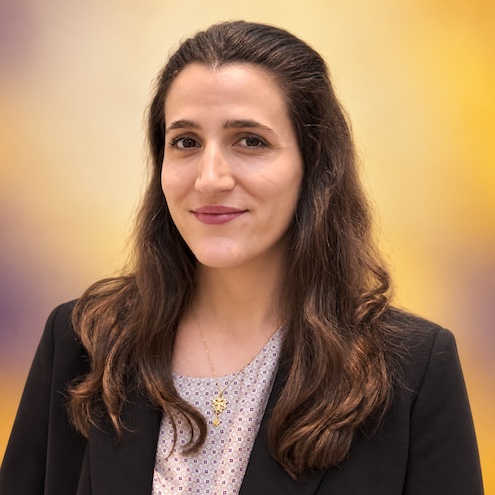 Agathe BrenacCEO et Cofondatrice de Sentibee
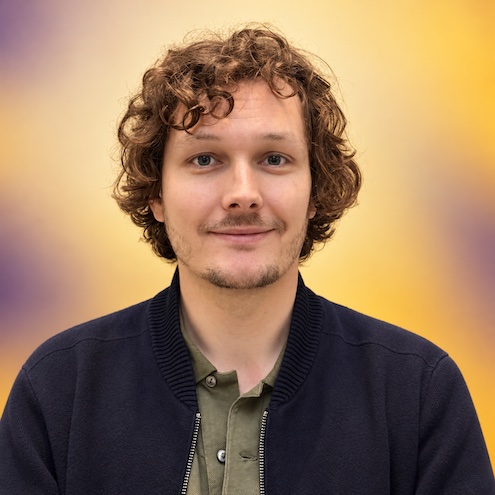 Mickaël WalterCTO et Cofondateur de Sentibee
Sentibee, start-up française de cybersécurité, a annoncé la disponibilité générale de VulnPilot, sa solution de pilotage des vulnérabilités, à l'occasion de l'European Cyber Week (ECW) de Rennes.
Le défi : Une croissance exponentielle de nouvelles vulnérabilités amplifiée par l'IA
Plus de 260 nouvelles vulnérabilités sont publiées chaque jour , et le délai entre leur divulgation et leur exploitation ne cesse de se raccourcir . Les équipes techniques passent des heures à collecter, recouper et rédiger avant de pouvoir décider, et certains équipements échappent aux outils habituels. Les normes de référence (ISO 27001) comme les réglementations (NIS2, Cyber Resilience Act) ajoutent une exigence : prouver que les vulnérabilités sont suivies et traitées.
Une solution née du terrain
Agathe Brenac (management d'audit offensif) et Mickaël Walter (forensique, réponse à incident) travaillent ensemble depuis 2019. Ils ont lancé une offre de renseignement sur les menaces au sein d'un centre de réponse à incident (CERT) multi-clients avant les Jeux Olympiques de Paris 2024, où la veille et la priorisation des vulnérabilités est devenue un véritable enjeu stratégique. VulnPilot est le fruit de deux ans de R&D et a été co-construit avec plusieurs design partners.
« Nous avons construit l'outil que nous rêvions d'avoir quand nous rédigions nous-mêmes les bulletins de vulnérabilités pour nos clients. VulnPilot associe la vitesse de l'IA à l'expertise humaine pour redonner du temps aux équipes techniques »
Agathe Brenac, CEO et cofondatrice de SentibeeL'approche : décider quoi corriger en premier, prioriser l'impact business
Après avoir observé de près les vulnérabilités à l'origine des crises cyber les plus graves, l'équipe de Sentibee a développé une méthodologie issue de leur expérience du terrain :
• Agréger : un catalogue unique et dédoublonné, alimenté par plus de 100 sources (NVD, GitHub Security Advisories, éditeurs, CERT nationaux). Le périmètre est déclaré ou importé en 5 minutes, sans agent ni scan.
• Qualifier : Des modèles d'intelligence artificielle souverains assistent l'analyse du volume, tandis que les experts de Sentibee relisent les contenus critiques.
• Prioriser : VulnPilot aide les équipes à décider quelles vulnérabilités traiter en premier, en tenant compte à la fois de leur gravité, de leur probabilité d'exploitation et du contexte propre à chaque organisation. Le BeeScore, de 0 à 10, combine CVSS v4, EPSS et des signaux qualitatifs (alertes CERT, urgence éditeur), puis l'ajuste au contexte de chaque organisation. Les niveaux, alignés sur la méthode SSVC, sont associés à un délai d'action recommandé.
• Décider : les vulnérabilités sont regroupées par chantier, avec impacts, versions concernées, correctif et contournement. Les alertes arrivent par e-mail, Slack, Teams ou API, et des tableaux de bord servent au reporting auprès de la direction et des auditeurs.Des résultats observés chez les premiers utilisateurs
Chez un fournisseur de services de sécurité managés (MSSP), l'analyste en charge de la veille d'une dizaine de clients consacrait 2,5 jours à collecter, trier et rédiger les notes de renseignement. Avec le premier prototype de VulnPilot, il ne lui faut plus que 2 heures.
Chez Scalair, fournisseur de cloud et MSSP, VulnPilot a été déployé en complément de l'outil interne sur des équipements spécifiques que les outils habituels ne couvraient pas. Après quatre mois, l'entreprise indique avoir amélioré la couverture de son périmètre, sans agent ni scan.
« VulnPilot est un outil de simplification dans la gestion complexe des vulnérabilités : il recommande des actions claires, simples, sur un périmètre complet. »
David Magniez, CTO et RSSI, ScalairL'équipe Sentibee est présente sur le stand 17bis pendant toute l'ECW du 16-19 novembre, et présentera son projet lors des ECSO Cyber Investor Days le 17 novembre à partir de 10h30.
À propos de Sentibee
Start-up française fondée par Agathe Brenac (CEO) et Mickaël Walter (CTO), installée à Station F et accompagnée par le programme UP de Clever Cloud et le programme Start-up de l'INPI. Sa raison d'être : maximiser l'impact de la cybersécurité avec un minimum de ressources. www.sentibee.com
1) National Vulnerability Database, https://nvd.nist.gov
2) Moins de 24h en moyenne d'après https://zerodayclock.com -
Vigilance.fr - Jenkins Plugins : multiples vulnérabilités du 16/09/2026
16 novembre, par Vigilance.frUn attaquant peut employer plusieurs vulnérabilités de Jenkins Plugins, du 16/09/2026.
Voir en ligne : https://vigilance.fr/vulnerabilite/... -
Vigilance.fr - Jenkins Plugins : multiple vulnerabilities dated 16/09/2026
16 novembre, par Vigilance.frAn attacker can use several vulnerabilities of Jenkins Plugins, dated 16/09/2026.
View online : https://vigilance.fr/vulnerability/...