 GS Days
Accueil > Accueil > Global Security Mag Online
http://www.globalsecuritymag.fr/
Articles
-
Fuite de données aux impôts : Benoit Grünemwald - Expert en Cybersécurité chez ESET France réagit :
14 août, par Valentin Jangwa, Global Security Mag — afficheL'exposition de données liées à l'administration, et en particulier de données fiscales, suscite légitimement des interrogations tant leur sensibilité est élevée. En France, les informations financières, fiscales ou patrimoniales relèvent souvent de la sphère la plus intime de la vie privée. Le risque n'est donc pas seulement lié aux informations potentiellement compromises aujourd'hui, mais à leur réutilisation demain dans des campagnes d'hameçonnage, d'usurpation d'identité ou de fraude financière. Ces informations peuvent également être exploitées à des fins de divulgation d'informations personnelles, de harcèlement ou de doxxing, c'est-à-dire la publication malveillante de données permettant d'identifier ou de localiser une personne. Les cybercriminels savent parfaitement exploiter ce type d'actualité pour diffuser de faux e-mails demandant un changement de mot de passe ou une mise à jour d'informations personnelles.
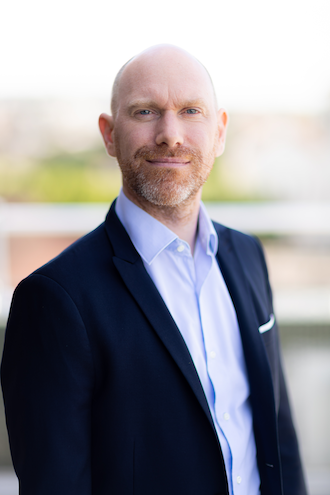 Benoit GrünemwaldExpert en Cybersécurité chez ESET France
Les premiers éléments communiqués indiquent que l'accès frauduleux aurait été obtenu à la suite d'une usurpation d'identité. Cet élément rappelle que les attaquants cherchent souvent à exploiter une identité légitime pour contourner les mécanismes de sécurité, que cette compromission trouve son origine dans un vol d'identifiants, un logiciel malveillant ou d'autres techniques utilisées pour se faire passer pour un utilisateur autorisé. Il montre également qu'il existe une différence entre détecter un accès frauduleux et mesurer précisément les données qui ont pu être consultées ou extraites, un travail qui nécessite souvent des investigations longues et complexes.
Cette situation rappelle également la réalité du défi que représente la protection des systèmes d'information. Aucun ne peut garantir une sécurité absolue. Face à cette réalité, les organisations doivent s'inscrire dans une démarche continue consistant à prédire les menaces, prévenir les attaques, détecter les comportements anormaux et répondre rapidement lorsqu'un incident survient. L'intelligence artificielle peut aujourd'hui contribuer à cette surveillance en aidant à identifier des activités suspectes qui passeraient autrement inaperçues, mais cette capacité repose avant tout sur des investissements continus, des compétences spécialisées et des équipes capables d'analyser et de traiter les alertes.
Au-delà de l'aspect technique, la cybersécurité des administrations est devenue un enjeu de confiance publique. La transformation numérique des services publics repose sur la capacité des citoyens à confier leurs données à des plateformes qu'ils utilisent quotidiennement. Chaque incident rappelle ainsi que la protection des données ne vise pas uniquement à sécuriser des systèmes, mais également à préserver la confiance indispensable au développement des services publics numériques.
Pour les utilisateurs, la vigilance ne doit pas commencer après l'annonce d'une fuite de données. L'utilisation d'un gestionnaire de mots de passe, l'activation d'une authentification forte et, lorsque cela est possible, le recours à des solutions de confiance comme l'Identité Numérique permettent de réduire l'impact d'un incident lorsqu'il survient. Préserver la confiance des citoyens dans les services publics numériques passe à la fois par l'amélioration continue de la sécurité des systèmes et par l'adoption de bonnes pratiques dans les usages du quotidien.
Sources
•Article du Monde du 13 août 2026 : La plateforme des impôts, Impots.gouv.fr , victime d'une cyberattaque (contenu fourni par l'utilisateur).
•WeLiveSecurity, « Arnaques fiscales : les pièges à éviter pendant la période des déclarations d'impôts » [Arnaques fiscales : les pièges à éviter pendant la période des ...]
•WeLiveSecurity, « Télétravail : renforcez la sécurité avec l'authentification multifactorielle » [Télétravail : renforcez la sécurité avec l'authentification ...]
•WeLiveSecurity, « Votre compte a été piraté ? Agissez rapidement avec ces conseils de nos experts » [Votre compte a été piraté ? Agissez rapidement avec ... - WeLiveSecurity] -
Vigilance.fr - FreeBSD : memory reading via timer_settime(), analyzed on 30/07/2026
14 août, par Vigilance.frAn attacker can read a memory fragment of FreeBSD, via timer_settime(), in order to obtain sensitive information.
View online : https://vigilance.fr/vulnerability/... -
Vigilance.fr - FreeBSD : lecture mémoire via timer_settime(), analysé le 30/07/2026
14 août, par Vigilance.frUn attaquant peut lire un fragment de la mémoire de FreeBSD, via timer_settime(), afin d'obtenir des informations sensibles.
Voir en ligne : https://vigilance.fr/vulnerabilite/... -
Vigilance.fr - AIX : quatre vulnérabilités via NIM, analysé le 14/11/2025
14 août, par Vigilance.frUn attaquant peut employer plusieurs vulnérabilités de AIX, via NIM.
Voir en ligne : https://vigilance.fr/vulnerabilite/... -
Vigilance.fr - AIX : four vulnerabilities via NIM, analyzed on 14/11/2025
14 août, par Vigilance.frAn attacker can use several vulnerabilities of AIX, via NIM.
View online : https://vigilance.fr/vulnerability/...