 GS Days
Accueil > Accueil > Global Security Mag Online
http://www.globalsecuritymag.fr/
Articles
-
Checkmarx rejoint le projet Glasswing d’Anthropic
4 septembre, par Valentin Jangwa, Global Security MagCheckmarx a annoncé sa participation au projet Glasswing d'Anthropic, qui permet à un nombre très restreint d'organisations spécialisées dans la sécurité d'accéder à Claude Mythos pour des travaux de cybersécurité défensive. En tant que participant, Checkmarx utilisera Claude Mythos 5.1 pour renforcer ses propres capacités de détection des vulnérabilités et partager ses enseignements afin de faire progresser la détection et la remédiation à l'échelle de l'industrie. Checkmarx s'engage à partager les enseignements tirés de cette expérience avec l'ensemble de la communauté de la sécurité.
Le rythme du développement logiciel dépasse les capacités de la plupart des outils de sécurité applicative. Des recherches indépendantes soulignent l'ampleur du défi. Une récente analyse de J.P. Morgan a constaté qu'environ 80 % des exploitations ont désormais lieu le jour même où une vulnérabilité devient publique ou avant celui-ci (« Patchmageddon », Eye on the Market, juillet 2026). Les modèles d'IA de pointe sont désormais capables de mettre au jour des catégories de risques restées latentes dans les bases de code pendant des années, avant même les cycles conventionnels de scan. Le travail de Checkmarx dans le cadre du projet Glasswing vise à combler cet écart : identifier et remédier à cette catégorie de risques avant leur exploitation, et partager avec l'industrie ce que cela nécessite.
« Nous avons vu des modèles de pointe mettre au jour des risques qui étaient passés inaperçus pendant des années, plus rapidement que la plupart des organisations ne sont capables de suivre. Le projet Glasswing constitue l'un des volets de notre travail pour combler cet écart, et représente également une opportunité de partager ce que nous apprenons afin que le reste de l'industrie puisse, elle aussi, le combler », a déclaré Sandeep Johri, CEO de Checkmarx. « Nous sommes fiers d'apporter notre expertise à cette initiative et de mettre l'IA de pointe au service de la protection des logiciels sur lesquels repose le monde. »
Depuis deux décennies, Checkmarx est le leader de la sécurisation du code qui fait fonctionner les entreprises d'aujourd'hui, à travers des applications utilisées par les plus grandes entreprises mondiales. Avec une branche de recherche dédiée, Checkmarx Zero, l'entreprise a fait de l'association entre renseignement sur les menaces et innovation produit une priorité afin de faire progresser le secteur et, à terme, de réduire les risques de cybersécurité.
Conformément à l'objectif du projet Glasswing, Checkmarx se concentre sur la sécurisation de son propre code et de ses propres systèmes. À mesure que la collaboration progressera, Checkmarx partagera ses résultats et ses bonnes pratiques sur la manière dont l'IA transforme les workflows de sécurité applicative, le triage et la divulgation des vulnérabilités. Checkmarx publiera cette contribution au bénéfice de l'ensemble de la communauté de la sécurité.
À propos de Checkmarx
Checkmarx est le leader de la sécurité applicative agentique. La société offre une protection de niveau entreprise tout en réduisant les coûts d'ingénierie et en accélérant la vitesse de développement. Sa plateforme Checkmarx One https://checkmarx.com/product/application-security-platform/?utm_source=press_release&utm_medium=referral&utm_campaign=New_CMO analyse chaque année des milliers de milliards de lignes de code pour le compte d'entreprises du monde entier, divisant par plus de deux la densité de vulnérabilités. Ses agents de sécurité autonomes détectent et contrent en permanence les menaces alimentées par l'IA tout au long du cycle de vie du développement logiciel (SDLC), assurant une protection proactive des codes existants, modernes et générés par IA, à l'échelle de l'entreprise. Suivez Checkmarx sur LinkedIn, YouTube et X.
-
JFrog Traffic Controller : Ein vertrauenswürdiger Pfad für jedes Software-Paket
4 septembre, par JFrog, Yelena Jangwa-Nedelec, Global Security Mag — afficheGemeinsam mit den SASE-Anbietern Zscaler, Cloudflare und Netskope können Unternehmen mit JFrog bereits am Netzwerkrand kontrollieren, welche Open-Source-Software sie herunterladen. So durchläuft jedes Paket, das Entwickler, KI-Agenten oder Mitarbeiter nutzen, eine vertrauenswürdige Software-Lieferkette. Kein Umweg. Keine Ausnahmen.
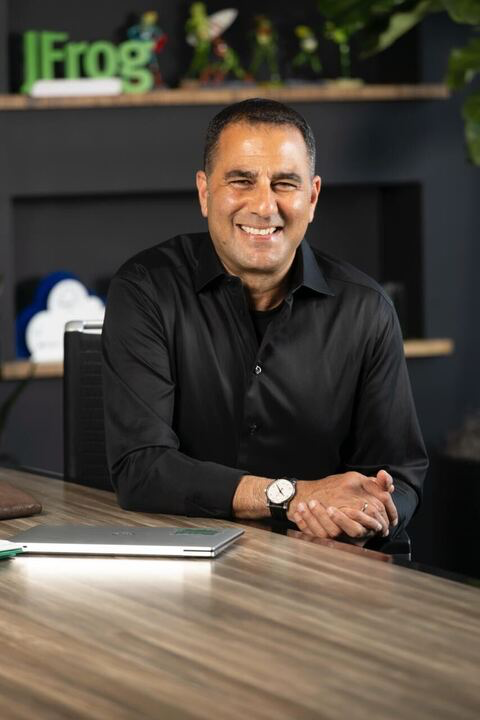 Shlomi Ben HaimJFrog
JFrog Ltd., das Liquid-Software-Unternehmen und Entwickler der JFrog Software Supply Chain Plattform, dem System of Record für Software-Artefakte, Binärdateien und KI-Assets, stellt neue Lösungen vor, die mit Zscaler™, Cloudflare und Netskope integriert sind. Diese drei zählen zu den branchenführenden Anbietern für Secure Access Service Edge (SASE) und ermöglichen es, bösartige Pakete bereits auf Netzwerkebene zu stoppen, bevor sie die Rechner der Nutzer erreichen. Der JFrog Traffic Controller arbeitet universell mit SASE-Lösungen und JFrog Curation zusammen und sorgt für eine Kontrolle auf Netzwerkebene, die Download-Anfragen für Software-Pakete automatisch über JFrog Artifactory als zentrale Vertrauensquelle umleitet. So können alle Entwickler und KI-Agenten sicher und mit hohem Tempo arbeiten, während das Unternehmen zugleich eine Lösung erhält, die Umgehungen verhindert.
Der Bericht JFrog 2026 Software Supply Chain Security State of the Union verzeichnet einen Anstieg bösartiger Pakete um 451 Prozent im Jahresvergleich, auf über 171.000 Fälle. Dennoch können nur 40 Prozent der Unternehmen bösartige Pakete überhaupt erkennen, und offengelegte Geheimnisse wie Passwörter oder Zugangsschlüssel spüren gerade einmal 28 Prozent auf. Ausgerechnet die Bedrohungen, die am schnellsten wachsen, sind heute am schlechtesten abgedeckt.
„Open Source treibt die Software-Innovation seit Jahrzehnten voran, doch in der heutigen Zero-Trust-Welt reicht es nicht mehr aus, Datenverkehr einfach zuzulassen. Unternehmen müssen kontrollieren, was in ihre Software-Lieferkette gelangt, ob es nun von einem Entwickler, einem KI-Agenten oder einem automatisierten Werkzeug angefordert wird. Die Antwort ist nicht ein weiterer Sicherheitsalarm oder eine weitere Schranke, die den Entwickler ausbremst. Es wird ein universeller Kontrollpunkt benötigt, der sicherstellt, dass jedes Paket durch ein einziges, vertrauenswürdiges System of Record läuft, in dem Richtlinien zentral verwaltet und durchgesetzt werden", sagt Shlomi Ben Haim, Mitgründer und CEO von JFrog. „Der JFrog Traffic Controller erweitert diese Kontrolle bis an den Netzwerkrand und schafft einen vertrauenswürdigen Pfad, über den Software ins Unternehmen gelangt, ohne Ausnahmen, während Entwickler und KI-Agenten ungestört weiterarbeiten. Wir freuen uns sehr, mit den weltweit führenden Sicherheitsunternehmen zusammenzuarbeiten und diese Vision zu unseren Kunden zu bringen, ohne dabei JFrogs universelle Philosophie aufzugeben: Wir geben unseren Kunden die freie Wahl, ohne Kompromisse bei Kontrolle, Sicherheit oder Tempo."
Die Bedrohung und die Lücken in der KI-Governance werden größer
Die heutige Bedrohung reicht weit über bekannte bösartige Pakete hinaus. KI-Coding-Agenten wie Claude Code, Cursor, Copilot und Kiro laufen inzwischen direkt auf den Rechnern der Entwickler, rufen eigenständig Abhängigkeiten ab, installieren Bibliotheken und stoßen Build-Prozesse an, mit wenig bis gar keiner Prüfung. Agenten befolgen, ebenso wie Entwickler, nicht immer die Proxy-Konfigurationen, konsultieren keine Listen freigegebener Pakete und halten nicht inne, bevor sie Pakete aus den standardmäßigen öffentlichen Registries beziehen. Jede Agenten-Sitzung ist daher ein potenziell nicht überwachter Zugangspunkt in der Software-Lieferkette des Unternehmens.
Dieses Risiko verschärft sich, da moderne KI-Modelle Angreifern helfen, Schwachstellen immer schneller zu finden und auszunutzen. Das Zeitfenster zwischen Offenlegung und aktivem Angriff ist auf wenige Stunden geschrumpft. Nur wer jede Software-Komponente im Blick hat, die ins Unternehmen gelangt, kann daher noch verlässlich beurteilen, ob er angreifbar ist, bevor die Angreifer es herausfinden.
Gartner erkennt diese wachsenden Risiken an und nennt Software-Lieferketten eine von „vier kritischen und unvorhersehbaren Bedrohungen, bei denen Angreifer im deutlichen Vorteil sind, um Schwachstellen in den anvisierten Unternehmen erfolgreich auszunutzen". Diese Sicherheitslücke ist real, nicht bloß theoretisch, und sie hat strukturelle Ursachen. KI-Coding-Agenten, autonome Build-Werkzeuge und Mitarbeiter außerhalb der Entwicklung, die KI-gestützte Anwendungen nutzen, laden Abhängigkeiten häufig direkt aus öffentlichen Registries herunter. Damit umgehen sie sämtliche Kontrollen auf Pipeline-Ebene und hinterlassen keine Prüfspur.
Umleiten statt Blockieren: Wie JFrog die Governance-Lücke schließt
Die JFrog Software Supply Chain Plattform hilft, bösartige und unerwünschte Pakete bereits auf Netzwerkebene zu stoppen, und protokolliert lückenlos und prüfbar jedes Paket, das ins Unternehmen gelangt, auch bei paralleler Nutzung von Zscaler, Cloudflare und Netskope. Statt Anfragen, die gegen Richtlinien verstoßen, einfach zu blockieren, leitet der JFrog Traffic Controller ausgehende Paket-Downloads transparent über JFrog Artifactory um. Dort prüft JFrog Curation jedes Paket anhand der konfigurierten Richtlinien für Sicherheit, Lizenzen und Qualität, bevor es ins Unternehmen gelangt. Konforme Pakete werden ohne Unterbrechung ausgeliefert, während manipulierte Pakete gestoppt werden. Sofern verfügbar, wird automatisch eine sichere, freigegebene Version bereitgestellt.
„Durch die Partnerschaft mit Cloudflare, Netskope und Zscaler arbeitet unser Traffic Controller nativ mit der Sicherheitsinfrastruktur zusammen, die unsere Kunden bereits nutzen", sagt Gal Marder, Chief Strategy Officer von JFrog. „Wir ermöglichen es dem gesamten Ökosystem der Software-Sicherheit, denselben Standard reibungslos durchzusetzen: Jedes Paket wird vor der ersten Nutzung kuratiert, jede Transaktion erfasst, keine Ausnahmen. So entsteht eine Lieferkette, der die Branche tatsächlich vertrauen kann."
Wenn die Pipeline sicher ist, der Perimeter aber nicht
Adyen, eine globale Fintech-Plattform, die es Unternehmen ermöglicht, Zahlungen über Online-, Mobil- und stationäre Kanäle anzunehmen, zu verarbeiten und abzuwickeln, hat seine Software-Lieferkette auf der JFrog Plattform konsolidiert, um seine unternehmensweiten DevSecOps-Praktiken zu skalieren. Adyen nutzt JFrog Curation als Echtzeit-Firewall, um bösartige Open-Source-Pakete daran zu hindern, in die eigenen Software-Pipelines zu gelangen. So können Entwickler Software-Komponenten sicher beziehen, ohne Schwachstellen einzuschleppen, und das ohne jede Störung ihres Workflows.
„JFrog Curation stellt eine Firewall für Open-Source-Pakete bereit. Man legt Richtlinien fest, die das Unternehmen schützen, aber das Ziel ist nicht, ‚Nein' zu sagen", erläutert Supun Vidana Pathiranage, DevSecOps Specialist bei Adyen. „Es geht darum, wie wir Entwicklern helfen können, ihre Arbeit fortzusetzen, ohne ihren Workflow zu stören. Wir ermöglichen Entwicklung, wir blockieren sie nicht."
Unterstützte Gateway-Sicherheitslösungen zum Start
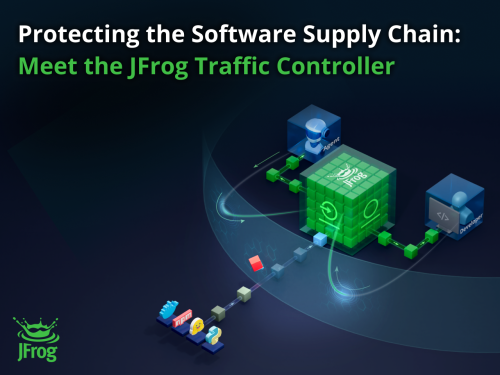
Die JFrog-Traffic-Controller-Lösung ist ab sofort über JFrog Curation verfügbar und unterstützt:
Zscaler Internet Access™ (ZIA™): Erkennt den Datenverkehr von Software-Paketen der Lieferkette und leitet ihn zur Kuratierung über JFrog um.
Cloudflare Gateway: Lässt sich so konfigurieren, dass es den Datenverkehr öffentlicher Registries per TLS-Inspektion prüft und Paket-Anfragen über Firewall-Richtlinien an JFrog Artifactory umleitet.
Netskope One SSE: Wendet Echtzeit-Schutzrichtlinien an, um den Datenverkehr der Paketmanager über JFrog umzuleiten, mit Browser-Passthrough zur Wahrung der Developer Experience.Im Zentrum der JFrog Plattform dient Artifactory als System of Record für die Software-Lieferkette und speichert, verwaltet und steuert die Binärdateien und Pakete, auf die Unternehmen angewiesen sind. In Kombination mit JFrog Curation entsteht so eine einzige verlässliche Instanz, geschützt durch richtliniengesteuerte Kontrollen, die verhindern, dass bösartige, riskante oder unerwünschte Pakete in die Software-Lieferkette gelangen. Der JFrog Traffic Controller weitet diesen Schutz bis an den Netzwerkrand aus und wahrt zugleich die Wahlfreiheit der Kunden. Er setzt die Kontrollen universell durch und lässt sich mit führenden SASE-Anbietern integrieren, sodass Kunden ihre bevorzugte Lösung wählen können.
„Indem wir JFrogs Paket-Intelligenz in die Echtzeit-Schutzrichtlinien von Netskope einbringen, erhalten gemeinsame Kunden eine kontextbezogene, richtliniengesteuerte Antwort auf jeden Paket-Download, die den Build-Ablauf von Nutzern und Agenten unterstützt, statt wie eine herkömmliche Lösung nur den Zugriff blockieren zu können", sagt David Willis, Vice President, Technology Alliances, bei Netskope.
-
« Osez l’IA »
3 septembre, par GOUVERNEMENT — primetimeUn an du plan « Osez l'IA » : un premier bilan positif et une nouvelle étape
pour accélérer l'adoption de l'IA dans les entreprises.
À l'occasion du premier anniversaire du plan « Osez l'IA », Anne Le Hénanff, ministre déléguée chargée de l'Intelligence artificielle et du Numérique, a réuni le 3 septembre à Bercy l'ensemble des acteurs mobilisés depuis un an pour accélérer la diffusion de l'intelligence artificielle dans les entreprises.
Paris, le 3 septembre 2026
N°990Un an après son lancement, le plan affiche de premiers résultats concrets : plus de 35000 entreprises ont été sensibilisées grâce à un réseau de 615 Ambassadeurs IA présents dans 20 régions et collectivités et couvrant 13 secteurs d'activité. En parallèle, 88 offreurs de solutions d'IA adaptées aux PME et ETI ont été référencés, 70 Diagnostics Data IA ont déjà été engagés et la plateforme « Accélérez avec l'IA » rassemble désormais 54 cas d'usage.
Lancé le 1er juillet 2025 dans le cadre de la stratégie nationale pour l'IA, le plan « Osez l'IA » vise à accélérer la diffusion de l'intelligence artificielle dans les entreprises afin de renforcer la compétitivité du tissu économique français et de stimuler l'innovation. Il s'articule autour de trois axes : sensibiliser, former et accompagner.
Alors que l'adoption de l'IA par les entreprises a triplé en deux ans, le Gouvernement engage une nouvelle étape du plan afin d'accélérer le passage de la sensibilisation à l'action. L'objectif reste d'atteindre, à horizon 2030, un taux d'adoption de l'IA de 100 % des grandes entreprises, 80 % des PME et ETI et 50 % des TPE.
Une nouvelle étape pour accélérer le passage à l'action
Cette nouvelle étape reposera notamment sur l'intensification des actions de terrain, l'enrichissement de la plateforme « Accélérez avec l'IA » et du catalogue d'offreurs de solutions adaptées aux PME et ETI, le déploiement de 1 000 Diagnostics Data IA, ainsi que le lancement de nouvelles promotions d'Accélérateurs IA.
L'objectif est de poursuivre la diffusion de l'intelligence artificielle dans l'ensemble du tissu économique, en allant notamment vers les entreprises qui n'ont pas encore engagé leur transformation.Un an d'action du réseau des Ambassadeurs IA : plus de 35 000 entreprises sensibilisées
La sensibilisation repose notamment sur le réseau des « Ambassadeurs IA », composé d'acteurs engagés, sélectionnés pour leur connaissance pratique de l'IA et leur ancrage dans les écosystèmes locaux ou sectoriels.
À la suite de l'élargissement annoncé par la ministre en juin 2026, avec l'arrivée de 45 nouveaux membres, le réseau compte désormais 615 Ambassadeurs IA, répartis dans 20 régions et collectivités, dont les Outre-mer, et couvrant 13 secteurs d'activité. Une nouvelle vague de sélection d'Ambassadeurs IA sera ouverte au second semestre 2026. Les entreprises peuvent identifier les Ambassadeurs de leur ressort en ligne grâce à une liste régulièrement actualisée.
Le réseau a par ailleurs contribué à produire et à diffuser des outils sectoriels destinés à accélérer l'adoption de l'IA, notamment dans le transport et la logistique ainsi que dans le commerce.
88 offreurs de solutions d'IA référencés pour les PME et ETI
Annoncé lors du salon VivaTech, un catalogue d'offreurs de solutions d'IA sélectionnés pour leur ancrage européen et proposant des solutions adaptées aux PME et ETI a été publié par la Direction générale des Entreprises et Hub France IA.
Le catalogue référence aujourd'hui 88 entreprises, proposant des offres matures et déployables avec une expertise interne limitée, afin de les rendre accessibles aux entreprises disposant d'un niveau de maturité numérique intermédiaire.
Les accompagnements de Bpifrance montent en puissance
Dans le cadre du plan « Osez l'IA », Bpifrance met en œuvre, pour le compte de l'État, deux dispositifs d'accompagnement cofinancés par France 2030.
Les « Diagnostics Data IA » permettent aux PME et ETI de 10 à 2 000 salariés d'identifier et d'exploiter le potentiel de l'IA au sein de leur entreprise, grâce à une prestation de huit jours-hommes prise en charge à 40 % par France 2030. À ce jour, 70 diagnostics ont été engagés.
Les « Accélérateurs IA » proposent un accompagnement individuel sur 18 mois associant un diagnostic à 360° avec un focus IA, des modules d'approfondissement, des formations collectives et une mise en réseau. Cet accompagnement est pris en charge à hauteur de 46 % par France 2030. Une nouvelle promotion est lancée en 2026 autour de deux parcours : l'Accélérateur IA et l'Accélérateur IA & Industrie.
Enfin, la plateforme « Accélérez avec l'IA », ouverte en juin 2026, met à disposition des entreprises des exemples concrets de déploiement de l'IA dans différents secteurs et fonctions, ainsi que des témoignages de dirigeants. Elle rassemble aujourd'hui 54 cas d'usage et continuera d'être enrichie grâce aux contributions des entreprises.
Anne Le Hénanff, ministre déléguée chargée de l'Intelligence artificielle et du Numérique, a déclaré : « Depuis la mise en œuvre du plan Osez l'IA, la dynamique d'adoption de l'intelligence artificielle dans les entreprises françaises s'est confirmée. Ce résultat, nous le devons d'abord aux dirigeants qui ont osé, et à tous ceux qui les accompagnent au quotidien : ambassadeurs, CCI, DREETS, experts Bpifrance, France Num, offreurs de solutions. Notre cap pour l'année qui vient est clair : passer de la sensibilisation à l'action, aller chercher les entreprises qui pensent encore que l'IA n'est pas pour elles, et faire en sorte que cette transformation profite à tous. »
En savoir plus sur le plan « Osez l'IA »
https://www.entreprises.gouv.fr/priorites-et-actions/transition-numerique/accompagner-les-entreprises-dans-leur-transition/le-plan -
Okta signe un accord définitif en vue de l’acquisition de Permiso Security
2 septembre, par Valentin Jangwa, Global Security Mag — afficheGrâce aux technologies de Permiso, la plateforme Okta proposera des capacités complètes de protection contre les menaces liées aux identités, permettant aux entreprises d'identifier et de corriger les risques à chaque étape du cycle de vie des identités
Okta a annoncé avoir signé un accord définitif en vue de l'acquisition de Permiso Security, plateforme de sécurité des identités cloud native qui détecte et atténue les menaces ciblant les identités humaines, non humaines et agentiques dans les environnements multicloud.
L'intégration des technologies de Permiso permettra à Okta d'étendre sa plateforme avec des fonctions avancées de détection et de réponse aux menaces liées aux identités (ITDR). Ces capacités permettront aux entreprises d'identifier plus rapidement les risques liés aux identités, de remédier aux vulnérabilités et aux privilèges excessifs, et d'interrompre les attaques dans l'ensemble de leur environnement IT.
La multiplication rapide des identités humaines, non humaines et agentiques crée de nouveaux défis de sécurité pour les entreprises. Selon Okta, 58 % https://www.okta.com/newsroom/articles/ai-agents-at-work-2026-agentic-enterprise-security/ des dirigeants déclarent avoir été confrontés à un incident de sécurité lié à l'IA ou à une situation évitée de justesse au cours des douze derniers mois. Alors que les attaquants utilisent de plus en plus des techniques post-authentification pour contourner les défenses traditionnelles, les équipes de sécurité ont besoin d'une approche unifiée de la gestion et de la protection des identités.
Permiso fournit aux équipes de sécurité des outils permettant de découvrir, protéger et surveiller les menaces affectant l'ensemble des identités, grâce à plus de 2 500 signaux issus de travaux de recherche et couvrant plus de 70 partenaires spécialisés dans les identités. Ces signaux permettent notamment d'identifier les accès excessivement privilégiés, les autorisations inutilisées, les comportements et usages anormaux des agents, les violations de politiques de sécurité ou encore les comportements susceptibles d'avoir un fort impact en cas de compromission, le tout en temps réel.Une fois intégrées au socle de sécurité des identités d'Okta, ces capacités permettront aux entreprises de réduire d'importants angles morts opérationnels en étendant la détection et réponse à l'ensemble des types d'identités.
« Nous sommes ravis d'accueillir Permiso au sein d'Okta, alors que nous aidons les entreprises à sécuriser leurs environnements agentiques, dans lesquels humains, applications, comptes de service et agents d'IA travaillent ensemble » déclare Ely Kahn, Chief Product Officer d'Okta. « Permiso va renforcer la plateforme de sécurité des identités d'Okta https://www.okta.com/blog/product-innovation/identity-security-fabric-enterprise-security/ grâce à ses capacités éprouvées de détection et de réponse aux menaces visant les identités, ainsi qu'à une équipe exceptionnelle de chercheurs en sécurité et d'experts en renseignement sur les menaces. Cette équipe contribuera à faire progresser les capacités d'Okta en matière de détection et de prévention. »
« Depuis la création de Permiso, notre priorité a toujours été d'aider nos clients à anticiper et à maîtriser les menaces liées aux identités, dans des environnements de plus en plus complexes. déclare Jason Martin, cofondateur de Permiso. « En rejoignant Okta, le leader indépendant des solutions d'identité, nous allons pouvoir mettre notre technologie et notre expertise au service d'un nombre beaucoup plus important d'entreprises et accélérer notre capacité à répondre à ces nouveaux enjeux. »
« En réunissant nos technologies et notre expertise avec la plateforme Okta, nous pouvons donner aux équipes une visibilité beaucoup plus fine sur les risques liés aux identités et leur permettre de réagir plus rapidement tout en renforçant la posture de sécurité globale. » ajoute Paul Nguyen, cofondateur de Permiso. « Cette combinaison offre aux entreprises une approche plus complète de la protection des identités humaines, machines et agentiques, à grande échelle. »Une détection et une réponse avancées aux menaces liées aux identités à l'ère des agents IA
Okta prévoit de réunir la détection des menaces et la gestion de la posture de sécurité des identités au sein d'une même offre. Une fois l'acquisition finalisée, les technologies de Permiso permettront aux clients Okta de bénéficier notamment des capacités suivantes :
• Détection avancée des menaces : détecter les attaques sophistiquées ciblant tous les types d'identités en combinant les signaux d'authentification avec l'analyse comportementale.
• Une meilleure visibilité sur les comportements des agents : identifier en continu les comportements à risque des agents IA exécutés localement, sur des plateformes SaaS ou dans des environnements cloud, ainsi que ceux des identités machine et des comptes à privilèges élevés.
• Un environnement sandbox dynamique pour les compétences et prompts des agents IA : SandyClaw est la première plateforme à proposer une analyse dynamique en sandbox des compétences des agents IA. En combinant analyse comportementale dynamique et plusieurs moteurs de détection, SandyClaw identifie les attaques visant la chaîne d'approvisionnement de l'IA au niveau des compétences et des prompts des agents, avant qu'elles n'atteignent les environnements clients.
• Une réponse automatisée aux incidents impliquant les identités IA : enquêter sur les agents IA compromis ou mal configurés et les mettre sous contrôle en temps réel afin de réduire les risques d'accès non autorisé et d'utilisation abusive.
« Pour sécuriser l'IA d'entreprise à grande échelle, les équipes de sécurité doivent pouvoir disposer d'une visibilité complète sur les identités et leurs comportements. » déclare Sebastian Goodwin, Chief Trust Officer d'Autodesk. « Permiso nous permet d'identifier et de surveiller les identités présentes dans notre environnement, et joue ainsi un rôle important dans notre stratégie de sécurité cloud. Nous voyons un réel potentiel dans le rapprochement d'Okta et de Permiso pour renforcer la protection des identités humaines, machines et agentiques. »
Cette acquisition permettra à Okta d'étendre son périmètre au-delà de la gestion des identités pour investir davantage les fonctions essentielles du Security Operations Center (SOC) et renforcer sa collaboration avec les RSSI sur les nouveaux enjeux des opérations de sécurité (SecOps).
Les P0 Labs de Permiso viendront également renforcer les capacités de recherche d'Okta, notamment grâce à leur expertise des comportements suspects post-authentification dans les environnements cloud et IA. Associées à Okta Threat Intelligence, ces sources complémentaires permettront d'enrichir les capacités de détection et de threat hunting de la plateforme Okta, ainsi que sa roadmap produit, sur l'ensemble du cycle de vie des identités.Modalités de l'opération
La finalisation de l'opération est prévue au troisième trimestre de l'exercice fiscal 2027 d'Okta, sous réserve de la satisfaction des conditions habituelles de clôture.
Cette opération ne devrait avoir aucun impact sur les prévisions financières communiquées par Okta le 27 mai 2026.À propos d'Okta
Okta, Inc. est The World's Identity Company™. Nous sécurisons l'identité des IA, des machines et des humains afin que chacun puisse utiliser n'importe quelle technologie en toute sécurité. Nos solutions permettent aux entreprises et aux développeurs de protéger leurs agents IA, utilisateurs, collaborateurs et partenaires tout en renforçant la sécurité, l'efficacité et l'innovation. Découvrez pourquoi les plus grandes organisations mondiales font confiance à Okta pour l'authentification, l'autorisation et bien plus encore sur okta.fr
https://www.okta.com/fr-fr/ -
INVITATION POUR LES UECC
17 juin, par Valentin Jangwa, Global Security Mag — primetime, affiche, evenement_milieuBonjour,
En tant que partenaire soutien des Universités d'Été de la Cybersécurité et du Cloud de Confiance (UECC), nous avons le plaisir de vous convier à la 12ème édition, l'événement phare de la rentrée pour les acteurs de la cybersécurité.
Au programme cette année :
« Réarmement numérique : l'Europe est-elle prête à conquérir sa souveraineté ? »
Avec des échanges autour de thèmes clés :• Cybersécurité et défense : Comment positionner les solutions européennes sur la scène mondiale ?
• Cybersécurité et IA : L'IA, un outil à double tranchant pour la sécurité numérique.
• Dépendance numérique : La commande publique et privée, leviers d'émancipation ?
• Priorités de l'État : Comment la sécurité numérique s'impose-t-elle en 2026/2027 ?
Pour en savoir plus sur le programme : https://uecc-hexatrust.com/programme
Un lieu unique pour réunir l'écosystème du numérique souverain : entreprises, clients, partenaires, décideurs, médias et associations. Plus de 800 participants et 80 partenaires sont attendus.Date : Jeudi 10 septembre 2026
Lieu : Station F – Paris 13
Horaires : 9h – 18hL'accès est offert aux RSSI, CISO, CSO, DPO, Respnsables Cyber et Cybersécurité, grâce à notre soutien à l'événement.
Pour vous inscrire, utilisez le code : UECC2026-GLOBALSECURITYMAG
https://uecc-hexatrust.com/page-inscriptionNous serions ravi.e.s de vous compter parmi nous pour ces échanges essentiels.
Bien à vous.
