 GS Days
Accueil > Accueil > Global Security Mag Online
http://www.globalsecuritymag.fr/
Articles
-
Vulnérabilité dans les produits Mitel (06 novembre 2026)
6 novembreUne vulnérabilité a été découverte dans les produits Mitel. Elle permet à un attaquant de provoquer une exécution de code arbitraire à distance.
Voir en ligne : https://www.cert.cyber.gouv.fr/avis... -
Vulnérabilité dans les produits VMware (06 novembre 2026)
6 novembreUne vulnérabilité a été découverte dans les produits VMware. Elle permet à un attaquant de provoquer une exécution de code arbitraire à distance.
Voir en ligne : https://www.cert.cyber.gouv.fr/avis... -
Checkmarx nomme Kobi Sivilya, Directeur de la Sécurité des Systèmes d’information (CISO)
5 novembre, par Valentin Jangwa, Global Security Mag — afficheCheckmarx a annoncé la nomination de Kobi Sivilya en qualité de directeur de la sécurité des systèmes d'information (CISO) et de directeur des systèmes d'information (DSI). À ce double titre, il sera chargé de superviser la sécurité, l'informatique et les applications métiers mis au service des activités internationales et du développement de l'entreprise.
 Kobi SivilyaCISO & CIO, Checkmarx
Une expertise de plus de 20 ans en cybersécurité et en technologies pour accompagner Checkmarx face aux nouveaux enjeux de sécurité liés à l'essor de l'IA dans le développement logiciel.
Kobi aura pour mission d'assurer l'alignement des fonctions Sécurité et IT sur les priorités stratégiques de l'entreprise et contribuera également à la réalisation de sa mission : sécuriser les nouvelles approches du développement applicatif.« Fort de plus de 20 ans de carrière dans les domaines de la cybersécurité et des technologies, Kobi conjugue expertise en sécurité et maîtrise des enjeux stratégiques et opérationnels des systèmes d'information. », déclare Sandeep Johri, CEO de Checkmarx. « L'IA transforme en profondeur les méthodes de développement logiciel, mais aussi les modus operandi des attaquants. Son leadership sera déterminant pour garantir la sécurité de Checkmarx et continuer à protéger nos clients. »
Avant de rejoindre Checkmarx, Kobi occupait les fonctions de CISO et de vice-président IT chez Outbrain, où il était responsable de la sécurité et des systèmes d'information du groupe. Il avait auparavant rejoint Fireblocks en tant que vice-président de l'ingénierie de la sécurité, contribuant à bâtir et à diriger les équipes chargées de la sécurité de sa plateforme blockchain, protégeant les actifs numériques de grandes institutions financières face à des cyberattaques particulièrement ciblées.
« L'accélération du développement logiciel sous l'impulsion de l'IA impose aux organisations de faire évoluer au même rythme, leurs capacités technologiques et leurs dispositifs de sécurité », déclare Kobi Sivilya, CISO et CIO de Checkmarx. « Je veillerai à ce que nos environnements technologiques et nos fonctions de sécurité internes soient adaptés aux méthodes de travail actuelles de nos équipes, tout en donnant à l'entreprise les moyens d'anticiper et de s'adapter aux prochaines évolutions. »
À propos de Checkmarx
Checkmarx est le leader de la sécurité applicative agentique. La société offre une protection éprouvée tout en réduisant les coûts d'ingénierie et en accélérant la vitesse de développement. Sa plateforme Checkmarx One
https://checkmarx.com/product/application-security-platform/?utm_source=press_release&utm_medium=referral&utm_campaign=New_CMO
analyse chaque année des milliers de milliards de lignes de code pour le compte d'entreprises du monde entier, divisant par plus de deux la densité de vulnérabilités. Ses agents de sécurité autonomes détectent et contrent les menaces alimentées par l'IA tout au long du cycle de vie du développement logiciel (SDLC), assurant une protection proactive des codes existants, modernes et générés par IA, à l'échelle de l'entreprise. Suivez Checkmarx sur LinkedIn, YouTube et X. -
Cyberattaque Crédit Mutuel Arkéa : comment contenir une menace sans interrompre les services bancaires
5 novembre, par Valentin Jangwa, Global Security Mag — afficheÀ la suite de la cyberattaque contre le Crédit Mutuel Arkéa, l'établissement a été contraint de suspendre temporairement certaines transactions pour sécuriser ses systèmes. Cet incident pose une question importante pour le secteur bancaire, comment réagir à une cyberattaque sans paralyser les opérations légitimes ?
À ce sujet, un commentaire d'Etay Maor, Vice-Président Threat Intelligence chez Cato Networks. Il revient sur la nécessité de surveiller en continu les accès aux systèmes sensibles et de pouvoir intervenir de manière ciblée pour contenir une menace, tout en préservant la continuité des services. Etay MaorVP Threat Intelligence, Cato Networks
« La cyberattaque contre le Crédit Mutuel Arkéa soulève une question qui dépasse le montant des fonds potentiellement détournés, comment une banque peut-elle stopper une menace sans perturber ses opérations ?
L'établissement a temporairement suspendu certaines transactions pour sécuriser ses systèmes. Cette mesure de précaution rappelle que, face à une attaque, les banques doivent protéger leurs actifs tout en assurant la continuité de leurs services. Nous ignorons encore comment les attaquants ont procédé. Mais cet incident met en lumière un enjeu essentiel. Les contrôles de sécurité ne doivent pas se limiter à vérifier l'identité d'un utilisateur au moment où il se connecte. Un accès autorisé ne garantit pas que toutes les actions qui suivent sont légitimes. Il faut aussi pouvoir détecter les changements de comportement, surveiller les communications entre systèmes et réévaluer les droits d'accès lorsqu'un risque apparaît. L'objectif est de pouvoir agir de manière ciblée. Lorsqu'une activité suspecte est détectée, les équipes de sécurité doivent être en mesure de restreindre un accès ou d'isoler une session sans nécessairement interrompre d'autres activités légitimes. Cela ne remplace pas les dispositifs de contrôle des transactions financières, mais permet d'ajouter une protection en amont.
La priorité est de surveiller en continu les accès aux applications sensibles et les communications entre systèmes, afin de détecter les comportements inhabituels et d'intervenir rapidement. Cela suppose de pouvoir recouper différents signaux de sécurité et, lorsqu'une activité suspecte est identifiée, de restreindre ou d'interrompre certains accès. Pour les banques, la question n'est donc pas seulement de savoir à quelle vitesse une fraude peut être détectée, mais aussi avec quelle précision une menace peut être contenue. La capacité à limiter une attaque tout en maintenant les services essentiels est devenue un enjeu de sécurité autant que de continuité d'activité. » -
Commerce agentique : 80 % des projets d’IA prennent du retard faute de confiance
5 novembre, par Valentin Jangwa, Global Security Mag — afficheCommerce agentique : 80 % des projets sont en retard, révélant un déficit de confiance et des infrastructures d'identité inadaptées selon le 2026 Customer Identity Trends Report d'Auth0/Okta
Alors que près de 60 % des marques accélèrent l'intégration d'agents, seuls 38 % des consommateurs sont à l'aise à l'idée de leur déléguer des décisions, même à faible risque.L'adoption du commerce agentique se heurte à un enjeu majeur : la confiance. Si les consommateurs souhaitent bénéficier de la commodité offerte par les agents d'intelligence artificielle, ils restent encore réticents à l'idée de leur confier la réalisation de leurs transactions sans garanties suffisantes.
C'est l'un des principaux constats du 2026 Customer Identity Trends Report, publié par Auth0. Selon cette étude, près de 60 % des entreprises intègrent des agents mais 80 % de leurs initiatives en matière d'intelligence artificielle prennent du retard sur le calendrier.Les agents d'IA occupent une place croissante dans le parcours d'achat en ligne. Selon Auth0 jusqu'à 40 % du trafic de recherche traditionnel des marques provient désormais d'agents d'IA tiers, https://www.okta.com/oktane/on-demand/2026/oktane-2026-auth0-platform-keynote-turn-identity-into-your-growth-multiplier-for-the-agentic-era/ qui recherchent et comparent les produits à la place des consommateurs. Ces derniers arrivent ainsi sur les sites marchands avec une intention d'achat plus avancée, ce qui se traduit par des taux de conversion trois à cinq fois supérieurs https://www.okta.com/oktane/on-demand/2026/oktane-2026-auth0-platform-keynote-turn-identity-into-your-growth-multiplier-for-the-agentic-era/ à ceux des consommateurs qui naviguent directement sur les boutiques en ligne. Dans ce contexte, les entreprises doivent faire évoluer leur approche de la sécurité : après avoir longtemps cherché à exclure les bots, elles doivent désormais être capables d'identifier et d'autoriser les agents légitimes.
Malgré les perspectives offertes par le commerce agentique, les consommateurs ne sont pas encore prêts à laisser les agents d'IA agir librement. Selon le rapport, seuls 38 % d'entre eux se déclarent à l'aise à l'idée de déléguer à l'IA des décisions à faible risque. 6 % uniquement acceptent une autonomie totale de l'intelligence artificielle. Les consommateurs souhaitent bénéficier de l'assistance de l'IA tout en conservant le contrôle de leurs décisions. Ils attendent notamment de pouvoir valider ou annuler les actions réalisées par les agents en leur nom. La confiance apparaît ainsi comme une condition essentielle à l'adoption de ces nouvelles expériences de commerce.
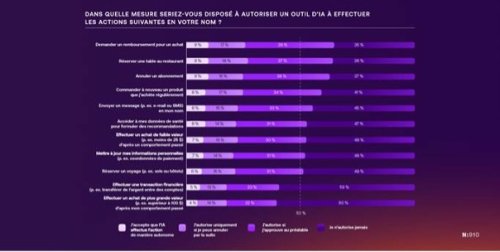
Des infrastructures d'identité qui ne répondent pas encore aux besoins des agents d'IA
Les retards des projets d'intelligence artificielle s'expliquent notamment par des difficultés liées à la sécurité, à la gouvernance et aux infrastructures existantes. Le rapport révèle un décalage entre la perception des dirigeants et celle des développeurs. Ainsi, 59 % des cadres dirigeants attribuent les retards des projets d'IA à des problématiques générales de conformité, de contrôle de sécurité ou de gouvernance.
Les développeurs identifient, quant à eux, des obstacles plus concrets. Ils sont deux fois plus nombreux que les dirigeants (17,8 % contre 9 %) à souligner que leur infrastructure actuelle de gestion des identités ne permet pas de prendre en charge les modèles d'accès propres aux agents d'IA. Lorsque les infrastructures d'identité ne sont pas adaptées, les équipes peuvent être amenées à développer des solutions de contournement improvisées, susceptibles d'exposer à des risques importants les données sensibles des clients. Pour instaurer une confiance durable, les entreprises doivent donc étendre leurs mécanismes de contrôle des identités aux agents d'IA et protéger les données auxquelles ils peuvent accéder.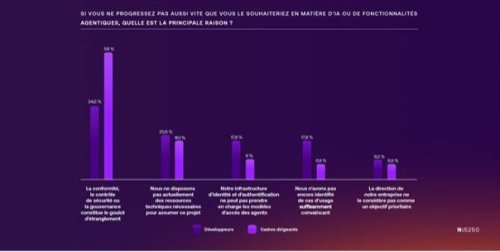
Des écarts dans le déploiement de l'IA selon les infrastructures d'identité
Le rapport souligne également des différences dans l'avancement des projets d'intelligence artificielle selon les infrastructures de gestion des identités utilisées par les entreprises. Les organisations qui s'appuient sur une plateforme externe de gestion des identités et des accès clients (CIAM) déclarent des résultats plus favorables que celles qui utilisent des systèmes hérités ou des solutions développées en interne. L'étude relève notamment que 28,3 % des entreprises utilisant une plateforme externe parviennent à respecter leur calendrier de déploiement, contre 18,1 % pour celles ayant opté pour une autre approche. De même, 34,4 % déclarent disposer de fonctionnalités d'IA entièrement intégrées en production, contre 22,3 % pour les autres entreprises.
Les développeurs qui utilisent ces plateformes considèrent également plus souvent la gestion des identités comme un avantage concurrentiel et déclarent moins fréquemment perdre des clients en raison des contraintes liées à la sécurité.La gestion des identités face aux nouveaux enjeux du commerce agentique
Avec le développement du commerce agentique, les entreprises doivent adapter leurs mécanismes de gestion des risques. Le filtrage a posteriori des activités suspectes ne suffit plus face à des agents d'IA qui réalisent des recherches, accèdent à des services et peuvent effectuer des transactions au nom des consommateurs. L'enjeu consiste notamment à définir précisément les actions que chaque agent est autorisé à effectuer et les ressources auxquelles il peut accéder. Cela suppose la mise en place de contrôles d'accès granulaires, appliqués au moment où l'agent exécute une action. La gestion des identités et des autorisations devient ainsi un élément important de la sécurisation des interactions entre les agents d'IA, les consommateurs et les entreprises. Elle doit permettre de contrôler les accès tout en accompagnant le développement de ces nouveaux usages.
Méthodologie
Statista GmbH a réalisé une enquête en ligne auprès de 5 250 consommateurs afin d'étudier leurs valeurs, leurs perceptions, leurs expériences et leurs habitudes d'utilisation concernant les parcours clients ainsi que le rôle émergent de l'intelligence artificielle (IA) dans ces parcours. L'enquête a porté sur 750 répondants dans chacun des sept pays suivants : les États-Unis, le Canada, le Royaume-Uni, l'Allemagne, le Japon, l'Australie et la Nouvelle-Zélande. Les répondants n'ont pas été informés que l'enquête avait été commanditée par Okta. La collecte des données s'est déroulée en juillet et août 2026.
Rep Data a recruté 556 développeurs et 354 cadres dirigeants afin de leur soumettre une enquête en ligne en double aveugle, portant sur leurs expériences respectives, ainsi que celles de leurs organisations, en matière de gestion des identités et des accès clients (Customer Identity and Access Management – CIAM) et de transformation numérique, notamment en ce qui concerne les systèmes agentiques et autonomes.
Les répondants ont été recrutés dans les pays suivants : États-Unis (22,3 %), Canada (16,5 %), Royaume-Uni (22,2 %), Allemagne (16,8 %), Japon (11,0 %), Australie et Nouvelle-Zélande (11,2 %). Ils étaient issus de quatre secteurs d'activité clés : la santé, les services financiers, le commerce de détail et les télécommunications.Pour consulter le rapport : 2026 Customer Identity Trends Report
https://auth0.com/customer-identity-trends-report/À propos d'Okta
Okta, Inc. est The World's Identity Company™. Nous sécurisons l'identité des IA, des machines et des humains afin que chacun puisse utiliser n'importe quelle technologie en toute sécurité. Nos solutions permettent aux entreprises et aux développeurs de protéger leurs agents IA, utilisateurs, collaborateurs et partenaires tout en renforçant la sécurité, l'efficacité et l'innovation. Découvrez pourquoi les plus grandes organisations mondiales font confiance à Okta pour l'authentification, l'autorisation et bien plus encore sur okta.fr
https://www.okta.com/fr-fr/