 GS Days
Accueil > Accueil > Global Security Mag Online
http://www.globalsecuritymag.fr/
Articles
-
Vigilance.fr - IBM QRadar SIEM : obtention d’information via Backup Files, analysé le 02/09/2026
2 novembre, par Vigilance.frUn attaquant peut contourner les restrictions d'accès aux données de IBM QRadar SIEM, via Backup Files, afin d'obtenir des informations sensibles.
Voir en ligne : https://vigilance.fr/vulnerabilite/... -
Interviews de 10 Leaders IT sur la souveraineté des données à l’ère de l’IA
2 novembre, par Valentin Jangwa, Global Security Mag — afficheBien que leurs points de vue divergent, leurs réflexions sont remarquablement cohérentes sur un point : la souveraineté n'est plus déterminée uniquement par la géographie. Elle est de plus en plus définie par le contrôle opérationnel, la juridiction légale et l'indépendance architecturale.
La souveraineté des données à l'ère de l'IA / Première partie
Pourquoi le choix d'une région cloud ne constitue pas une stratégie de souveraineté
Les acteurs dans les domaines du stockage, de la sauvegarde et du droit s'accordent tous à dire que la souveraineté des données ne se limite plus à la seule question de la localisation. De plus en plus, les entreprises doivent moins se préoccuper de l'endroit où les données sont stockées et davantage de savoir qui les contrôle.
Demandez à une équipe de stockage d'entreprise si ses données sont souveraines, et la réponse commence souvent par un lieu : Francfort, Londres ou une région cloud « UE-Ouest ».
Selon les dix leaders du secteur que nous avons interrogés, cette réponse est en train de devenir l'une des plus grandes idées reçues dans le domaine de l'informatique d'entreprise.
Réunissant des PDG, des directeurs techniques, un responsable sécurité de SI et un avocat d'affaires, nous leur avons posé les mêmes questions sur l'état actuel de la souveraineté des données et sur son évolution au cours des 12 à 18 prochains mois. Bien que leurs points de vue divergent, leurs réflexions sont remarquablement cohérentes sur un point : la souveraineté n'est plus déterminée uniquement par la géographie. Elle est de plus en plus définie par le contrôle opérationnel, la juridiction légale et l'indépendance architecturale.Le piège de la résidence
« L'hypothèse la plus dangereuse est de croire que le choix d'une région cloud suffit à garantir la souveraineté », explique Aleksander Ragel, PDG et cofondateur de Leil Storage.
Cette observation sert de point de départ à la quasi-totalité des discussions qui suivent. D'un commun accord, les intervenants affirment que les organisations continuent de confondre résidence des données et souveraineté des données, alors que ces deux notions désignent des réalités fondamentalement différentes.Paul Speciale, directeur marketing chez Scality, le résume ainsi : « La résidence relève de la géographie, tandis que la souveraineté concerne les lois qui s'appliquent à vos données ; ce ne sont pas deux sujets identiques. »
Alexander Lefterov, fondateur et directeur technique de Tiger Technology, explique pourquoi cette distinction est importante. « En vertu du CLOUD Act américain, les autorités américaines peuvent contraindre des fournisseurs détenus par des entités américaines à leur remettre des données stockées à Francfort ou à Dublin sans vous en informer. La souveraineté concerne le contrôle de l'infrastructure, et non l'emplacement physique des serveurs. »
Pour Edwin Weijdema, directeur technique régional pour la zone EMEA et responsable de la cybersécurité chez Veeam, cette idée fausse va bien au-delà de la simple localisation physique. « Beaucoup assimilent encore la souveraineté à la résidence des données, en partant du principe que le fait de conserver les données dans un pays ou une région spécifique garantit automatiquement la conformité et le contrôle. Dans la pratique, la résidence est nécessaire mais non suffisante. La souveraineté dépend également de l'exposition juridictionnelle, de la gestion des accès et des clés, du contrôle opérationnel, ainsi que de la capacité à démontrer une gouvernance de bout en bout. »
D'autres intervenants soulignent cette même évolution avec différentes approches.
Kim Larsen, RSSI chez Keepit, estime que de nombreuses entreprises abordent encore la souveraineté sous un angle erroné. « L'hypothèse la plus dépassée est que la souveraineté peut être résolue en “construisant un nouveau Microsoft”, c'est-à-dire en remplaçant un hyperscaler par un autre. C'est passer à côté de l'essentiel. La souveraineté n'est pas une question d'échelle, mais de contrôle. »De son côté, Martin Kunze, fondateur et directeur marketing de Cerabyte, estime que les entreprises commencent à se poser des questions bien plus fondamentales. « La question clé ne sera plus seulement “Où mes données sont-elles stockées ?”, mais “Qui peut y accéder, qui peut les influencer, de quelle infrastructure dépendent-elles, et puis-je les préserver de manière indépendante en cas de perturbation ?” »
Dans l'ensemble, le message est clair. La souveraineté des données n'est plus une décision géographique mais une discipline architecturale articulée autour du contrôle, de l'indépendance et de la responsabilité.
La réglementation redéfinit la souveraineté
Si le contrôle opérationnel définit la souveraineté au sein d'une entreprise, le contexte externe évolue tout aussi rapidement. L'ensemble des participants s'accorde largement à dire que l'ère d'une approche mondiale unique de la gouvernance des données cède la place à un paysage réglementaire de plus en plus fragmenté.
« Nous en sommes déjà là », affirme Aleksander Ragel, de Leil. « L'UE dispose du RGPD et de la loi sur les données (Data Act) en cours d'élaboration, la Chine a sa loi sur la sécurité des données, l'Inde a sa loi DPDP, et les États-Unis présentent un paysage de plus en plus fragmenté de lois sur la protection de la vie privée, tant au niveau des États qu'au niveau fédéral. Ces réglementations ne convergent pas, elles divergent, et chaque tension commerciale majeure accélère cette divergence. »
M. Larsen, de Keepit, estime que les organisations commencent déjà à en ressentir les effets. « Nous assistons déjà à l'émergence de blocs de données, sous l'impulsion de réglementations telles que la loi européenne sur les données et de tensions géopolitiques plus larges. Cela va profondément remodeler les flux de données. Les organisations seront confrontées à des contraintes plus strictes quant au lieu de stockage des données et à la manière dont celles-ci circulent au-delà des frontières. »
Plutôt que de mettre en place une architecture mondiale unique, les contributeurs constatent de plus en plus que les organisations adoptent des environnements régionaux multiples, régis par des politiques communes mais conçus pour répondre aux exigences légales locales.
Paul Speciale, de Scality, décrit cette évolution comme un abandon de la circulation mondiale sans restriction des données : « le discours sur la libre circulation des données des années 2010 est en train d'être remplacé par une circulation gérée, assortie de consentements, de contrats et de conditions à chaque frontière. Concrètement, cela signifie que les organisations opérant à l'échelle mondiale ne peuvent plus partir du principe qu'une seule architecture cloud suffit pour le monde entier. Elles devront concevoir des architectures favorisant l'autonomie régionale tout en assurant une gouvernance mondiale, avec plusieurs plans de données, chacun conforme à son régime local, unifiés par des métadonnées et des politiques plutôt que par la réplication. »
M. Weijdema, de Veeam, estime que les entreprises ne doivent pas considérer la souveraineté comme un simple exercice ponctuel de mise en conformité. « La réglementation et le contexte géopolitique ne cessent d'évoluer, ce qui signifie que les organisations doivent considérer la souveraineté comme une discipline permanente. Les stratégies doivent être continuellement ré-examinées et adaptées pour rester efficaces. »
Tvrtko Fritz, PDG d'euroNAS, met en avant la dimension de l'intérêt national. « Les gouvernements sont susceptibles d'introduire des réglementations supplémentaires régissant les lieux où certaines catégories de données, la propriété intellectuelle et les informations commerciales critiques peuvent être stockées, traitées et consultées », note-t-il, et il conseille aux organisations de « se préparer à un avenir où la souveraineté numérique sera une considération permanente dans la stratégie informatique ».
Valery Guilleaume, PDG de Nodeum, propose une approche légèrement différente, suggérant que l'accent sera mis « moins sur une séparation géopolitique stricte que sur le respect rigoureux des réglementations régionales régissant le stockage, le transfert et l'accès aux données ».
Pourquoi la juridiction prime sur la géographie
Si la réglementation explique pourquoi la souveraineté évolue, la juridiction explique pourquoi le simple stockage local des données ne suffit plus.
Tout au long des réponses, les contributeurs sont revenus à plusieurs reprises sur un point : les entreprises ont tendance à se concentrer sur le lieu de stockage des données, tout en accordant beaucoup moins d'attention aux systèmes juridiques qui régissent en fin de compte l'accès à celles-ci.
Comme l'explique M. Ragel, de Leil : « La juridiction légale prendra davantage d'importance, et c'est la dimension que la plupart des entreprises sous-estiment encore. »
Il poursuit : « Un pétaoctet de données stockées à Francfort n'a que très peu d'importance si la société mère de la plateforme de stockage peut être contrainte par un tribunal fédéral américain de remettre ces données, quel que soit leur emplacement physique.
Le CLOUD Act l'a clairement établi, et nous n'avons pas encore vu toutes les implications de cette loi se concrétiser lors de son application. »
Larsen, de Keepit, estime qu'un autre défi juridique majeur pourrait remettre ces questions au centre de l'attention.
« Nous nous dirigeons probablement vers un nouveau “moment Schrems”, qui remettra la question des lois américaines en matière d'accès au premier plan. » Il ajoute : « Même si les données se trouvent en Europe, elles peuvent tout de même être soumises à une juridiction étrangère selon le fournisseur. Les organisations devraient réagir en réduisant leur dépendance vis-à-vis des fournisseurs soumis à des lois contradictoires, et en concevant des architectures où le contrôle, l'accès et le chiffrement restent fermement entre leurs mains. »
Paul Haswell, associé chez Hill Dickinson, estime que les organisations devraient considérer la localisation et la juridiction comme indissociables. « Le lieu de stockage des données et les personnes pouvant y accéder ne peuvent être dissociés ; ces deux questions vont de pair. Les organisations auront besoin d'un accès facile et sécurisé à leurs données, et cet accès pourrait dépendre de la garantie que les données sont situées et protégées dans leur propre juridiction. »
M. Lefterov, de Tiger, estime que les entreprises devraient étendre cette réflexion au processus d'approvisionnement lui-même. « La localisation, on peut la voir sur une carte. La portée juridique est invisible : une autorité étrangère peut contraindre votre fournisseur sans vous en informer. »
Il poursuit : « Considérez l'empreinte juridictionnelle du fournisseur comme un critère d'achat, et non comme une réflexion après coup : le lieu d'immatriculation de la société mère est tout aussi important que celui où se trouve le centre de données. »
Il en résulte un changement fondamental dans la manière dont la souveraineté est évaluée. La géographie reste importante, mais elle ne suffit plus à elle seule. Les organisations doivent de plus en plus comprendre non seulement où résident leurs données, mais aussi qui détient en dernier ressort l'autorité légale pour y accéder.
Quelle est la prochaine étape ?
Les contributeurs sont unanimes : la souveraineté des données a dépassé sa définition traditionnelle.
Le choix du lieu de stockage des données reste important, mais il ne suffit plus à lui seul. On attend de plus en plus des entreprises qu'elles démontrent qui contrôle leurs données, qui peut y accéder, quels cadres juridiques s'appliquent et si leur infrastructure peut fonctionner indépendamment des juridictions externes.
Il en résulte que la souveraineté devient un choix architectural plutôt qu'un simple processus d'approvisionnement. Elle influence la manière dont les entreprises conçoivent leurs plateformes de stockage, gèrent leurs clés de chiffrement, abordent la résilience et évaluent leurs fournisseurs de technologies.
Pour beaucoup, cela représente un changement de mentalité significatif. Plutôt que de se demander si les données se trouvent au bon endroit, les entreprises commencent à se demander si elles en ont véritablement le contrôle tout au long de leur cycle de vie.
Ce changement devrait redéfinir les discussions dans les 12 à 18 prochains mois, à mesure que les organisations dépasseront la dimension géographique pour se concentrer sur l'indépendance opérationnelle, la sécurité juridique et un contrôle démontrable.
Dans la deuxième partie
Comprendre ce que signifie la souveraineté des données n'est qu'une première étape. Le prochain défi consiste à déterminer comment ces mêmes principes s'appliquent à l'IA.
Si l'on attend des entreprises qu'elles conservent la souveraineté sur leurs données, que se passe-t-il lorsque des modèles d'IA sont entraînés à partir de celles-ci ? Les poids des modèles, les pipelines d'inférence et les informations dérivées sont-ils soumis aux mêmes obligations de souveraineté ? Et si tel est le cas, comment les architectures de stockage, les stratégies d'approvisionnement et les garanties des fournisseurs devront-elles évoluer ?Shimon Ben-David, directeur technique chez WEKA, souligne une interprétation erronée similaire dans le domaine de l'IA : « L'IA souveraine est souvent interprétée à tort comme une obligation de retirer toutes les charges de travail d'IA du cloud et de tout exécuter sur site. L'avenir est hybride. »
Dans la deuxième partie, nos contributeurs examinent pourquoi l'IA est en train de devenir rapidement la prochaine frontière en matière de souveraineté des données et pourquoi les entreprises qui relèveront ces défis en premier pourraient en tirer des avantages allant bien au-delà de la simple conformité.La souveraineté des données à l'ère de l'IA/ Deuxième partie
Pourquoi la souveraineté des données deviendra un avantage concurrentiel à l'ère de l'IA
Dix leaders du secteur tracent les grandes lignes de la prochaine étape : de la souveraineté des modèles d'IA à l'émergence de garanties contractuelles susceptibles de redéfinir le marché du stockage.
Les postulats qui animent le débat sur la souveraineté des données s'effritent. La mentalité privilégiant la localisation, la conviction qu'un cloud régional règle la question et l'idée que le chiffrement à lui seul comble le fossé cèdent la place à une réalité plus complexe. Nous avons demandé à dix personnalités éminentes des secteurs du stockage, de la sauvegarde et du droit quelle direction prendra la souveraineté des données au cours des 12 à 18 prochains mois. Leurs réponses suggèrent que le débat s'étend désormais au-delà de la localisation et de la conformité pour porter sur les modèles d'IA, les données dérivées, l'architecture et la valeur commerciale, les garanties contractuelles et le contrôle de l'intelligence devenant aussi importants que la protection des données face aux juridictions étrangères.La chaîne de souveraineté de l'IA
Si les données réglementées ne peuvent pas quitter une juridiction, cela s'applique-t-il également à un modèle entraîné sur ces données ?
Leur réponse a été sans équivoque : oui.
« C'est la nouvelle frontière de la souveraineté que presque personne n'a encore abordée de manière adéquate, et cela va devenir l'une des questions les plus controversées en matière de gouvernance des données au cours des deux prochaines années », explique Aleksander Ragel, PDG et cofondateur de Leil Storage. « Si vous entraînez un modèle sur des données souveraines – dossiers médicaux, transactions financières, recherches classifiées –, ce modèle hérite-t-il des contraintes de souveraineté de ses données d'entraînement ? Sur le plan juridique, la réponse est en pleine évolution. Dans la pratique, cela devrait être le cas, car les poids du modèle codent des représentations statistiques de ces données et, dans certains cas, les données d'entraînement peuvent être partiellement reconstituées à partir du modèle lui-même. »
Aleksander Ragel décrit une chaîne de souveraineté de bout en bout couvrant les données brutes, les pipelines d'entraînement, les poids des modèles, les résultats d'inférence et les informations dérivées – où un seul maillon échappant au contrôle juridictionnel d'une entreprise compromet l'ensemble de la chaîne. Cela a des implications directes pour le niveau de stockage « warm » hébergeant les ensembles de données d'entraînement de l'IA, qui est « trop actif pour les bandes, trop volumineux pour la mémoire flash » et doit être hautement performant, rentable et souverain sur le plan architectural.
Paul Speciale, directeur marketing chez Scality, estime que la souveraineté doit s'étendre à l'ensemble du cycle de vie de l'IA. « Si votre corpus de données d'entraînement est réglementé, alors les poids du modèle qui en découlent, les représentations indexées à partir de celui-ci, les pipelines RAG qui y puisent et les résultats d'inférence basés sur celui-ci perpétuent tous la souveraineté de leur source, puisque l'on ne peut pas supprimer la juridiction par la transformation. Un modèle affiné et entraîné sur des données de patients de l'UE est, en effet, un actif de l'UE, et le fait d'exécuter son chemin d'inférence via un cloud GPU étranger relance toutes les questions que l'architecture des données d'entraînement tente de trancher. »
Paul Speciale fait valoir que « l'entraînement, le réglage fin, l'inférence, le cache K:V, les représentations, les points de contrôle et la conservation à long terme doivent tous se situer à l'intérieur de la même frontière juridictionnelle que les données sources, de préférence sous un même modèle opérationnel et une même couche. Je m'attends à ce que cela devienne une exigence explicite dans les appels d'offres des secteurs réglementés au cours de l'année à venir. »
Edwin Weijdema, directeur technique régional pour la zone EMEA et responsable de la cybersécurité chez Veeam, note que « la souveraineté s'étend à l'ensemble du cycle de vie de l'IA, y compris les données d'entraînement, les modèles et les résultats. À mesure que la réglementation évolue, la manière dont les données circulent au sein des systèmes d'IA fait l'objet d'une surveillance accrue. De nombreuses organisations en sont encore aux prémices de leur adoption de l'IA et manquent de visibilité sur ces processus. Elles doivent établir un contexte de données plus solide, en comprenant l'origine, les mouvements et l'utilisation des données au sein des flux de travail d'IA. »
Valery Guillaume, PDG de Nodeum, déclare : « Les entreprises devraient considérer que la souveraineté s'étend au-delà des données brutes pour inclure les modèles d'IA, les résultats et les données dérivées. C'est important car la véritable valeur et le risque résident souvent dans ce qui est produit à partir des données, et pas seulement dans les données elles-mêmes. »
Alors que l'IA occupe une place de plus en plus centrale dans la stratégie des entreprises, la souveraineté ne peut plus se limiter aux données elles-mêmes. Elle doit s'étendre à l'ensemble du cycle de vie de l'IA, depuis les ensembles de données d'entraînement jusqu'aux modèles, aux résultats et à la propriété intellectuelle qu'ils génèrent.Concevoir des architectures pour un monde soumis à des contraintes juridictionnelles
Si les modèles d'IA héritent des obligations en matière de souveraineté de leurs données d'entraînement, les organisations auront besoin d'architectures conçues pour plusieurs juridictions. Les contributeurs mettent en avant l'autonomie régionale, la visibilité et une infrastructure qui garantit la souveraineté par défaut.
Ragel, de Leil, identifie trois évolutions architecturales : « Des clusters de stockage fédérés mais autonomes, fonctionnant indépendamment dans chaque juridiction, sans plan de contrôle partagé ni fuite transfrontalière de métadonnées ; une prise en compte de la couche physique, où les plateformes de stockage cessent d'abstraire le matériel et rendent au contraire visibles le placement et le comportement des données. Dans un contexte de souveraineté, cette abstraction constitue un handicap. Il faut une architecture de stockage qui comprenne quels disques contiennent quelles données, comment ces données sont réparties entre les nœuds physiques, et comment gérer le placement des données en fonction des exigences juridictionnelles. »
Alexander Lefterov, PDG de Tiger Technology, prône un routage indépendant du fournisseur afin que les différentes catégories de données aboutissent automatiquement dans les bonnes juridictions, en respectant un principe primordial : « Donnez la priorité au plan de contrôle : si vous ne gérez pas vos propres politiques de cycle de vie des données, le reste de votre investissement en matière de souveraineté repose sur du sable. Le changement le plus crucial consiste à établir une visibilité et une traçabilité claires des données.Les organisations ne peuvent ni protéger ni contrôler des données qu'elles ne comprennent pas. »
M. Weijdema, de Veeam, met l'accent sur la visibilité tout au long de « l'ensemble du cycle de vie des données, de la création et du traitement jusqu'à la sauvegarde, la restauration et la suppression, en garantissant des normes cohérentes à chaque étape ». La portabilité des données est tout aussi essentielle et les architectures doivent permettre aux entreprises de « s'adapter rapidement aux changements réglementaires, sécuritaires et géopolitiques sans perdre le contrôle ».
Tvrtko Fritz, PDG d'euroNAS, commente : « Alors que les services cloud continueront à jouer un rôle important, de nombreuses entreprises sont susceptibles d'adopter une approche plus sélective, en conservant leurs données les plus critiques, leur propriété intellectuelle et leurs charges de travail stratégiques soit sur site, soit au sein de centres de données locaux de confiance. Du point de vue de la souveraineté, le contrôle et la transparence deviendront des principes de conception essentiels. »
M.Guillaume, de Nodeum, ajoute la dimension de la mobilité : « Le changement architectural majeur consiste à passer d'un stockage fixe, basé sur une région, à une mobilité des données régie par des politiques et s'étendant à plusieurs juridictions. Les entreprises doivent dissocier le stockage du contrôle, afin que la gouvernance, les règles d'accès et l'auditabilité restent cohérentes, quel que soit l'endroit où les données sont déplacées ou consultées. »Le contrôle comme avantage concurrentiel
Si la chaîne de souveraineté de l'IA définit le défi technique, elle crée également des opportunités commerciales. Plutôt que de considérer la souveraineté comme une simple exigence de conformité, les acteurs la voient de plus en plus comme une source d'avantage concurrentiel.
Shimon Ben-David, directeur technique chez WEKA, établit une distinction très nette entre contrôle et aspects économiques : « La valeur de l'IA se concrétise lors de l'inférence. Lorsque vous la mettez à la disposition des utilisateurs à grande échelle, c'est là que les aspects économiques entrent en jeu. En contrôlant vos propres données et l'infrastructure qui les met à disposition pendant l'inférence, vous contrôlez l'efficacité de fonctionnement de votre IA et son coût. »
Il poursuit : « Si vous effectuez l'inférence sur une infrastructure que vous ne contrôlez pas, vous héritez de ses inefficacités et payez pour une capacité que vous ne pouvez pas optimiser. À mesure que la consommation de jetons augmente, ce coût s'accumule, et l'écart entre le fait de contrôler votre infrastructure et celui de ne pas la contrôler se creuse à chaque jeton que vous produisez. »
Ragel, de Leil, identifie trois avantages commerciaux. « Premièrement, la préparation à l'IA. Les organisations qui conservent un contrôle souverain sur leurs actifs de données – en particulier les ensembles de données d'entraînement à grande échelle – peuvent déployer des modèles d'IA sans l'incertitude juridique liée au traitement de données souveraines sur une infrastructure tierce. Ce n'est pas un avantage théorique ; cela devient une condition préalable à l'adoption de l'IA. »
« Deuxièmement, la résilience opérationnelle : lorsque les niveaux de sauvegarde et d'archivage se trouvent sur site sous le contrôle du client, les objectifs de temps de reprise dépendent du débit du matériel plutôt que des limites de débit des API d'un fournisseur de cloud ou des frais de sortie de données. Troisièmement, le coût total de possession à grande échelle, où le stockage souverain sur site modifie fondamentalement l'équation des coûts. »Paul Speciale, de Scality, considère que la souveraineté passe du statut de centre de coûts à celui de condition préalable à l'accès au marché. « Une banque européenne, un réseau hospitalier français, un constructeur automobile allemand, un fournisseur du gouvernement britannique : aucun d'entre eux ne peut remporter de nouveaux contrats sans pouvoir démontrer qu'il contrôle l'emplacement de ses données et qui y a accès. La souveraineté est devenue une véritable condition préalable à la génération de revenus, et non plus un frein à ceux-ci. Les organisations capables d'affirmer de manière crédible « vos données, votre juridiction, vos clés, notre infrastructure » gagnent la confiance des clients, ce que les concurrents s'appuyant exclusivement sur les hyperscalers ne peuvent égaler. Dans un monde dominé par l'IA où les données clients constituent un avantage concurrentiel déterminant, cette garantie devient de plus en plus le produit lui-même. »
Martin Kunze, fondateur et directeur marketing de Cerabyte, considère la souveraineté comme une capacité stratégique. « Les organisations capables de préserver leurs données critiques sans dépendre entièrement des fournisseurs de cloud, d'une alimentation électrique continue ou de cycles de migration répétés sont moins exposées aux perturbations, aux ransomwares, aux défaillances des fournisseurs, à l'instabilité géopolitique et à la hausse des coûts opérationnels. Si les données peuvent être conservées sans consommation d'énergie continue pour le refroidissement et le stockage, l'empreinte environnementale de la conservation à long terme peut être considérablement réduite. La souveraineté des données n'est pas seulement une mesure défensive. Elle devient une capacité stratégique. »
Ce que signifie réellement le contrôle
Si la souveraineté devient un facteur de valeur, la question qui se pose naturellement est de savoir ce qui constitue un véritable contrôle. Les contributeurs s'accordent sur une définition plus exigeante que ne peuvent le satisfaire la plupart des modèles actuels de stockage et de sauvegarde.
M. Lefterov, de Tiger Technology, la résume en quatre conditions simultanées : savoir où se trouvent vos données à tout moment, décider de leur sort à chaque étape de leur cycle de vie, les récupérer indépendamment de tout fournisseur unique, et en apporter la preuve à un auditeur. « La plupart des modèles de sauvegarde et des modèles axés sur le cloud échouent aujourd'hui sur au moins deux de ces quatre points. »
M. Kunze, de Cerabyte, explique : « La plupart des systèmes de stockage numérique ont été conçus pour offrir des performances de calcul, et non pour assurer une conservation des données sécurisée, permanente et souveraine. Ils nécessitent une maintenance active, un remplacement régulier des supports, des cycles de migration, des contrôles d'intégrité, des mises à jour logicielles, une alimentation électrique, un refroidissement et une expertise opérationnelle. À mesure que les volumes de données ont augmenté, cette complexité a poussé de nombreuses organisations vers les services cloud. Cependant, le stockage dans le cloud introduit de nouvelles dépendances : vis-à-vis des fournisseurs, des contrats, des juridictions, de l'approvisionnement énergétique, de l'accès au réseau et de la stabilité politique. Il est donc difficile de revendiquer une souveraineté totale. »L'horizon des SLA
Si la souveraineté devient un principe architectural, les contributeurs estiment que la prochaine étape réside dans la responsabilité contractuelle. Ils voient les SLA de souveraineté émerger comme le mécanisme qui transforme la capacité technique en une exigence d'approvisionnement.
M. Lefterov, de Tiger Technology, s'attend à ce que, d'ici 18 mois, les SLA intègrent des engagements contractuels sur la gestion des clés et la portabilité. Il déclare : « Commencez dès maintenant à demander à vos fournisseurs des engagements de SLA de souveraineté, les entreprises qui normalisent ces attentes dans leurs marchés publics façonneront ce que le marché proposera au cours des deux prochaines années. »
Paul Speciale, de Scality, présente les SLA comme « la suite logique des contrats : il ne s'agit plus seulement de disponibilité et de délai de reprise, mais aussi de garanties juridictionnelles, de notification des ordonnances de divulgation et de preuves de localisation. Les fournisseurs capables de les offrir définiront la prochaine décennie du marché du stockage. »Tvrtko Fritz, d'euroNAS, met l'accent sur les défaillances au sein d'une même région comme évolution la plus immédiate : « le maintien des données critiques à l'intérieur de frontières régionales de confiance est susceptible de devenir un élément fondamental tant de la gestion des risques que de la stratégie concurrentielle. » Paul Haswell, associé chez Hill Dickinson, adopte quant à lui une vision à plus long terme, s'attendant à ce que ces quatre évolutions deviennent la norme « au cours des trois à cinq prochaines années ».
La souveraineté dépasse désormais le cadre de la conformité et de la conception architecturale pour s'orienter vers une garantie contractuelle. La capacité à démontrer, vérifier et garantir le contrôle souverain devrait devenir un facteur de différenciation de plus en plus important à mesure que les organisations évaluent leurs futures plateformes de stockage. -
« Nous n’avons pas encore assez osé nous imposer »
2 novembre, par Valentin Jangwa, Global Security Mag — afficheDirectrice des Assises de la cybersécurité, Maria Iacono revient sur le sens d'une édition qui a voulu remettre l'humain au centre. Elle plaide pour plus de gouvernance, de solidarité et d'audace dans la quête des talents.
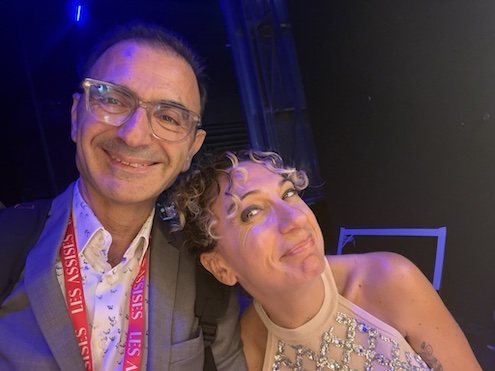 Maria Iacono et Eric Singer© Global Security Mag
GSM : Global Security Mag et les Assises sont partenaires depuis de nombreuses années. Pourquoi ce partenariat compte-t-il ?
M. I. : nous partageons la conviction qui inspire cette édition : remettre l'humain au centre. Nos deux entités ont la même posture, celle d'aller au contact de l'humain pour faire en sorte que la communauté avance. C'est pour moi tout le sens de notre partenariat.
Oser s'imposer
GSM : de nouvelles attaques apparaissent, l'intelligence artificielle s'invite dans l'arsenal des attaquants. Qu'est-ce que la communauté n'ose pas encore ?
M. I. : loin de moi l'idée de donner des leçons, il n'y a aucun jugement de ma part. Regardons plutôt l'avenir que nous devons encore construire. Je pense que nous n'avons pas encore assez osé nous imposer en entreprise. Le responsable de la sécurité des systèmes d'information (RSSI) n'est pas partout au centre du système de gouvernance, et cette prise de responsabilité reste à affirmer. Il y a encore un pas à franchir pour s'imposer au sein de nos organisations.
M. I. : le deuxième pas, c'est davantage de solidarité. Je ne parle pas de bénévolat : les grandes entreprises doivent transmettre davantage leurs connaissances et leur maîtrise de la stratégie de cybersécurité aux plus petites. C'est une démarche solidaire, mais aussi dans leur propre intérêt. Aider les prestataires présents sur le territoire à mûrir dans leur stratégie de cybersécurité, c'est aider les grands groupes à mieux se défendre, car les attaques passent par ce réseau de prestataires, plus fragile en capacité budgétaire comme en maturité. Il y a là un coup d'accélérateur à donner.
Le Before relié aux Assises
GSM : ce lien dans l'écosystème s'est construit lors du Before, restitué pendant les Assises. Qu'apporte-t-il ?
M. I. : Le Before existe depuis dix ans et a longtemps été conçu à part, en amont des Assises. Depuis deux ans, on nous demandait de mieux relier les enseignements de ses grands experts au reste de la communauté. Il est facile de dire que les grandes entreprises doivent aider leurs prestataires ; c'était d'abord aux Assises de montrer l'exemple de cette transmission. Les travaux de six grandes commissions sont donc désormais partagés en présentiel avec l'ensemble des participants.
Embarquer les talents
GSM : comment l'Académie des Assises peut-elle aller plus loin sur les talents, la reconversion, la place des femmes ?
M. I. : l'Académie est un projet bénévole des Assises. Des RSSI, mais aussi des directeurs commerciaux d'éditeurs, s'y engagent pour faire connaître les métiers de la cybersécurité au-delà de notre cercle d'experts. Nous allons dans les écoles et dans les salons de l'étudiant pour promouvoir la filière. Ce qu'il faut faire de plus ? En faire davantage, c'est une évidence.
M. I. : et l'année qui vient offre une opportunité. Les attaques récentes, très médiatisées, ont montré que de très jeunes lycéens apprennent par des tutoriels. En nous rapprochant d'eux, nous pouvons les faire passer du bon côté de la force, pour citer Star Wars. Il y a de vrais talents à embarquer, et c'est à cet âge que l'on peut convaincre ces passionnés de venir avec nous, et pas contre nous par la suite.
« Il y a de vrais talents à embarquer, avec nous et pas contre nous. »Propos recueillis par Eric Singer, aux Assises de la cybersécurité 2026, à Monaco
-
IA, réglementation, dépendances, les RSSI doivent arbitrer sur tous les fronts
2 novembre, par Valentin Jangwa, Global Security Mag — affiche, cybersecurite_home_droiteLe CESIN publie l'analyse de sondages menés auprès de ses membres, Responsable de la cybersécurité, au premier semestre 2026.
Pris ensemble, ces mini-sondages donnent à voir une fonction RSSI qui évolue rapidement. Avec des sujets qui se multiplient et imposent des arbitrages de plus en plus structurants pour les organisations.
Plusieurs tendances se dégagent concernant l'IA, le post-quantique, conformité et dépendances aux fournisseurs, et aussi l'évolution des perspectives de carrière.
21 mini-sondages menés auprès des membres du CESIN au premier semestre 2026, éclairent les tendances, les priorités et les arbitrages des RSSI.
Au premier semestre 2026, les RSSI ont dû composer avec une accélération simultanée des usages technologiques, des exigences réglementaires et des risques liés aux dépendances numériques. Dans ce contexte, leur enjeu n'est plus seulement de renforcer la protection des organisations, mais de hiérarchiser des priorités toujours plus nombreuses, et d'arbitrer entre des chantiers qui deviennent tous stratégiques.
C'est le principal enseignement des Instantanés du CESIN au premier semestre 2026. À travers 21 mini-sondages hebdomadaires, les membres du CESIN témoignent d'une fonction cyber en pleine transformation.
La cybersécurité ne repose plus seulement sur la protection du système d'information. Elle engage désormais les métiers, les fournisseurs et les directions, et place l'arbitrage au cœur de la fonction RSSI.Fabrice Bru, Président du CESIN, déclare : « La mission du RSSI est en plein chamboulement. Les repères évoluent, les priorités aussi, et les réponses d'hier ne suffisent plus toujours. Les RSSI doivent aujourd'hui trouver leur propre voie pour accompagner cette transformation. »
L'IA avance, et sa gouvernance se construit
L'IA générative s'installe dans les organisations. Or, les règles ne progressent pas toujours au même rythme, de nombreuses organisations, plutôt de taille intermédiaire (27% des répondants), n'ont encore défini aucune politique concernant son utilisation.
Les environnements de développement enrichis à l'IA illustrent cette situation. Seuls 18% des répondants ont mis en place une politique spécifique pour les développeurs. 34% autorisent leur installation de manière générale. 34% l'autorisent par exception.
Les outils de transcription et de synthèse des réunions posent les mêmes questions. Qui accède aux données ? Où sont-elles stockées ? Combien de temps sont-elles conservées ?
L'IA entre aussi dans les outils de cyberdéfense. Les organisations expérimentent, et la majorité se situe encore au stade du pilote ou du test. Trois préoccupations dominent, la fiabilité, la confidentialité et la souveraineté.
Cette accélération concerne aussi les usages malveillants de l'IA. 54% des grandes entreprises interrogées déclarent avoir déjà subi une attaque de type deepfake, ainsi que 19% des ETI et 5% des TPE/PME. L'exposition progresse donc nettement avec la taille de l'organisation.Le post-quantique reste largement à ouvrir
La migration vers la cryptographie post-quantique reste encore peu engagée. 69% des répondants n'ont pas encore commencé à s'en préoccuper. 20% évaluent les impacts et les besoins, 3% ont engagé des pilotes ou des tests, et seul 1% a commencé une migration opérationnelle.
Le chantier dépasse la seule technologie. Il suppose d'identifier les usages cryptographiques et les données critiques, mais aussi d'inscrire le sujet dans une gouvernance plus transverse.La conformité s'impose davantage dans les plus petites organisations
La conformité réglementaire arrive en tête des priorités cyber pour 2026. 46% des grandes entreprises la placent parmi leurs trois chantiers prioritaires. Ce taux atteint 61% dans les ETI et 72% dans les TPE/PME.
Les grandes entreprises répartissent davantage leurs priorités. Elles travaillent aussi sur l'IA, les tiers et la gouvernance. Les structures plus petites concentrent davantage leurs efforts sur la conformité.Le risque cyber se joue aussi chez les fournisseurs
Les dépendances technologiques occupent une place croissante dans les préoccupations des RSSI. Le Cyber Resilience Act en donne une illustration. 52% des ETI interrogées ne sont pas directement concernées par le règlement, mais elles sont toutes clientes de fournisseurs qui le sont.
Les rachats dans le secteur cyber produisent également des effets très concrets. 69% des grandes entreprises déclarent avoir constaté une explosion des coûts après le rachat d'un fournisseur ; ce score grimpant à 74% chez les ETI, et 38% des TPE/PME constatent le même phénomène. En outre, 41% des répondants soulignent un enfermement technologique.
Le risque ne s'arrête plus aux frontières du système d'information. Il se prolonge dans les chaînes de fournisseurs et dans les choix technologiques.La transformation du métier se lit aussi dans les carrières
L'évolution de la fonction se lit aussi dans les perspectives de carrière des RSSI. Interrogés à nouveau deux ans après un premier sondage sur le sujet, seuls 24% des 162 répondants estiment que les opportunités de postes de RSSI sont aussi nombreuses que par le passé, soit 17 points de moins qu'en 2024. Dans le même temps, 31% envisagent de basculer vers le conseil faute de capacité à agir dans les organisations, une proportion en hausse de 16 points. Au-delà du marché de l'emploi, ces résultats traduisent aussi une interrogation sur les conditions dans lesquelles les RSSI peuvent aujourd'hui exercer pleinement leur fonction.
La maturité cyber change de nature
Ces Instantanés ne dessinent pas une cybersécurité moins mature. Ils montrent une cybersécurité plus complexe. Les RSSI doivent désormais conjuguer protection, anticipation et arbitrage, tout en inscrivant leurs décisions dans une gouvernance plus large, associant métiers et directions.
La maturité cyber ne se mesure donc plus seulement aux dispositifs déployés, mais aussi à la capacité de l'organisation à faire des choix éclairés face au risque.À propos des Instantanés du CESIN
Les Instantanés du CESIN du premier semestre 2026 s'appuient sur 21 mini-sondages hebdomadaires réalisés auprès des membres du CESIN. Les panels comptent entre 84 et 160 répondants selon les questions, avec une moyenne de 116 répondants.
À propos du CESIN
Le CESIN (Club des Experts de la Sécurité de l'Information et du Numérique) est une association loi 1901, créée en juillet 2012, avec des objectifs de professionnalisation, de promotion et de partage autour de la cybersécurité.
Lieu d'échange, de partage de connaissances et d'expériences, le CESIN permet la coopération entre experts de la sécurité de l'information et du numérique et entre ces experts et les pouvoirs publics. Il participe à des démarches nationales et est force de proposition sur des textes réglementaires, guides et autres référentiels. Le CESIN compte parmi ses membres plusieurs organismes et institutions, comme l'Agence Nationale de la Sécurité des Systèmes d'Information (ANSSI), Gendarmerie Nationale, Commandement Cyber Gendarmerie, Commission Nationale de l'Informatique et des Libertés (CNIL), Gimelec, Préfecture de Police, Police Judiciaire, Cybermalveillance.gouv.fr, Ministère de la Justice, Ministère de l'Intérieur.
Le CESIN rassemble plus de 1 300 membres issus de tous secteurs d'activité, industries, Ministères et entreprises, dont CAC40 et SBF120. Pour en savoir plus www.cesin.fr -
Vulnérabilité dans Traefik (02 novembre 2026)
2 novembreUne vulnérabilité a été découverte dans Traefik. Elle permet à un attaquant de provoquer un déni de service à distance.
Voir en ligne : https://www.cert.cyber.gouv.fr/avis...