 GS Days
Accueil > Accueil > Global Security Mag Online
http://www.globalsecuritymag.fr/
Articles
-
Multiples vulnérabilités dans les produits Siemens (13 octobre 2026)
13 octobreDe multiples vulnérabilités ont été découvertes dans les produits Siemens. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance.
Voir en ligne : https://www.cert.ssi.gouv.fr/avis/C... -
Vulnérabilité dans Typo3 (13 octobre 2026)
13 octobreUne vulnérabilité a été découverte dans Typo3. Elle permet à un attaquant de provoquer un contournement de la politique de sécurité.
Voir en ligne : https://www.cert.ssi.gouv.fr/avis/C... -
« On ne donne jamais l’identité de l’utilisateur à l’agent »
12 octobre, par Valentin Jangwa, Global Security Mag — affiche
Head of Group Architecture d'ENGIE, Pierre-Antoine Falaux-Bachelot pilote depuis onze ans la gestion des identités du groupe avec Okta, éditeur américain spécialisé dans la gestion des identités et des accès. Fin programmée de l'Active Directory, quasi-disparition du mot de passe, agents d'intelligence artificielle (IA) : un retour d'expérience concret, lors des Assises de la cybersécurité 2026 à Monaco.
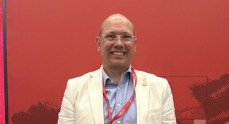 Pierre-Antoine Falaux-BachelotHead of Group Architecture, ENGIE, © Global Security Mag
GSM : Quel est votre parcours ?
P.-A. F.-B. : Je suis chez ENGIE depuis seize ans, comme architecte infrastructure et cybersécurité, après avoir commencé il y a plus de trente ans dans l'identité, puis travaillé en cabinet de conseil.
GSM : Quelle est votre histoire avec Okta ?
P.-A. F.-B. : Il y a un peu plus de onze ans, nous avions le projet d'unifier une manière d'authentifier correctement les utilisateurs qui ne l'était pas du tout. Okta était alors la seule entreprise à nous proposer de le réaliser. Nous sommes ainsi passés de l'authentification simple à l'authentification multifacteur (MFA), puis au “sans mot de passe”. Nous avons ensuite ajouté l'authentification de nos clients, puis la gouvernance des identités.
Vers la fin de l'Active DirectoryGSM : Okta est-il devenu votre référentiel d'identité ?
P.-A. F.-B. : Oui. Le système de ressources humaines provisionne les comptes dans Okta, qui pousse ensuite l'identité là où elle est nécessaire, y compris dans l'Active Directory. Si quelqu'un est désactivé dans le système RH, tous ses accès sont coupés automatiquement. Nous visons la suppression de l'Active Directory d'ici 2030, que les utilisateurs s'authentifient sur Okta et nous supprimerons progressivement les domaines.
GSM : Le mot de passe a-t-il disparu ?
P.-A. F.-B. : Pas totalement, mais il est remplacé dans 99,9 % des cas par la biométrie ou un équivalent. Surtout, nous vérifions la posture du poste : pour accéder à une application, l'ordinateur doit être géré et sécurisé. Les prestataires sans poste ENGIE utilisent une authentification résistante à l'hameçonnage, avec Okta FastPass et Verify.
Pierre-Antoine Falaux-Bachelot (ENGIE) aux Assises. © Global Security Mag
Des agents IA sous contrôleGSM : Comment gérez-vous l'identité des agents IA ?
P.-A. F.-B. : Nous en sommes aux prémices : découvrir et enregistrer nos agents, leur donner une identité, puis des autorisations. Un propriétaire en est juridiquement responsable, et l'utilisateur qui le sollicite ne lui ouvre que son propre périmètre. On ne donne jamais l'identité de l'utilisateur à l'agent : il n'utilise que des autorisations, selon les principes du juste-à-temps et du moindre privilège. Sur AWS Bedrock, une règle non modifiable enregistre automatiquement tout nouvel agent pour lequel lui est associé une identité.
GSM : Et les agents créés hors de ce cadre ?
P.-A. F.-B. : Grâce à une alliance d'éditeurs , la Blueprint Alliance, qui échangent sur des standards communs, nous connectons Okta à Zscaler, CrowdStrike, AWS, Entra ID ou Salesforce pour cartographier les agents sans identité ou mal conçus, puis les corriger un par un. La limite est claire : je peux imposer une identité dans l'environnement ENGIE, pas dans le Salesforce d'un partenaire.
« On ne peut pas créer d'agent sans identité. »Propos recueillis par Eric Singer, aux Assises de la cybersécurité 2026, à Monaco
-
Vigilance.fr - Drupal Modules : multiples vulnérabilités du 12/08/2026
12 octobre, par Vigilance.frUn attaquant peut employer plusieurs vulnérabilités de Drupal Modules, du 12/08/2026.
Voir en ligne : https://vigilance.fr/vulnerabilite/... -
Vigilance.fr - Drupal Modules : multiple vulnerabilities dated 12/08/2026
12 octobre, par Vigilance.frAn attacker can use several vulnerabilities of Drupal Modules, dated 12/08/2026.
View online : https://vigilance.fr/vulnerability/...