 GS Days
Accueil > Accueil > Global Security Mag Online
http://www.globalsecuritymag.fr/
Articles
-
Vigilance.fr - Roundcube Webmail : deux vulnérabilités du 15/07/2026
15 septembre, par Vigilance.frUn attaquant peut employer plusieurs vulnérabilités de Roundcube Webmail, du 15/07/2026.
Voir en ligne : https://vigilance.fr/vulnerabilite/... -
International ID Day 2026 : Sichere und inklusive Gesellschaften brauchen vertrauenswürdige Identitäten
15 septembre, par Bernd Kümmerle, CEO von Veridos — afficheOb beim Zugang zu öffentlichen Dienstleistungen, beim Grenzübertritt, bei der Eröffnung eines Bankkontos, bei Wahlen oder bei Interaktionen im digitalen Raum: Identitäten sind grundlegende Voraussetzungen für das moderne Leben. Je stärker Gesellschaften miteinander vernetzt und digital geprägt sind, desto wichtiger wird es für Regierungen weltweit, Identitätssysteme zugänglich, sicher und vertrauenswürdig zu gestalten. Der International ID Day am 16. September unterstreicht die Bedeutung einer rechtlich anerkannten Identität für jeden Einzelnen und die Gesellschaft.
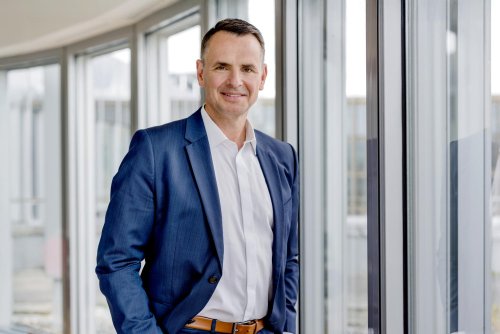 Bernd KümmerleVeridos
Dieses Datum knüpft an das Nachhaltigkeitsziel 16.9 der Vereinten Nationen an, das bis 2030 eine rechtliche Identität für alle Menschen, einschließlich der Registrierung von Geburten, fordert. Das diesjährige Motto „My Identity, My Shadow, Never Apart!“ unterstreicht, wie eng die eigene Identität ein Leben lang mit der eigenen Person verbunden ist – sowohl in der physischen als auch in der digitalen Welt. Die Initiative macht deutlich, wie wichtig es ist, die Identität einer Person zuverlässig überprüfen zu können, und lenkt den Blick auf drei wesentliche Aspekte: Teilhabe, Schutz und Selbstbestimmung.
Eine vertrauenswürdige, rechtlich anerkannte Identität ermöglicht Menschen, uneingeschränkt am gesellschaftlichen Leben mitzuwirken. Sie eröffnet Zugang zu Bildung, Gesundheitsversorgung, Finanzdienstleistungen, Arbeit und demokratischen Prozessen. Ohne einen verlässlichen Identitätsnachweis bleiben weltweit noch immer 850 Millionen Menschen von Chancen ausgeschlossen, die für viele selbstverständlich sind.
Inklusive Identitätssysteme tragen dazu bei, dass Bürger ihre Rechte wahrnehmen, grundlegende Dienstleistungen in Anspruch nehmen und am wirtschaftlichen und gesellschaftlichen Leben teilhaben können.
Gleichzeitig müssen Identitäten geschützt werden. Da digitale Interaktionen weiter zunehmen, sind Bürger, Regierungen und Organisationen immer stärker durch Identitätsdiebstahl, Dokumentenfälschung, Cyberkriminalität und den Missbrauch personenbezogener Daten bedroht. In diesem Umfeld gilt: Wer digitalen Diensten vertrauen soll, muss auch den Identitätssystemen vertrauen können. Identitäten lassen sich nur wirksam schützen, wenn Unternehmen, Regierungen und Bürger auf starke Sicherheitstechnologien, zuverlässige Verfahren zur Identitätsprüfung und einen wirksamen Datenschutz setzen. Diese müssen es Menschen ermöglichen, ihre Identität nachzuweisen und gleichzeitig die Kontrolle über ihre Daten zu behalten.
Wenn Inklusion und Schutz erfolgreich zusammenwirken, wird Identität zu einer treibenden Kraft für Selbstbestimmung. Vertrauenswürdige Identitäten ermöglichen es Menschen, eine Ausbildung zu absolvieren, Geschäfte zu tätigen, zu verreisen und andere Chancen wahrzunehmen, die ihr Leben nachhaltig verbessern können. Gleichzeitig helfen sie Regierungen dabei, Dienstleistungen effizienter bereitzustellen, die öffentliche Verwaltung zu stärken, die wirtschaftliche Entwicklung zu fördern und das Vertrauen in staatliche Institutionen zu festigen. Eine rechtlich anerkannte Identität ist daher weit mehr als eine administrative Voraussetzung – sie ist die Grundlage für Resilienz, gesellschaftlichen Zusammenhalt und nachhaltige Entwicklung.
„Eine vertrauenswürdige Identität gehört zu den Grundlagen der modernen Gesellschaft“, sagt Bernd Kümmerle, CEO von Veridos. „Sie ermöglicht Menschen Teilhabe, schützt sie vor wachsenden Sicherheitsbedrohungen und eröffnet Chancen in der physischen wie in der digitalen Welt. Je stärker Gesellschaften miteinander vernetzt sind, desto wichtiger ist das Vertrauen in Identitätssysteme. Es ist entscheidend für sichere Interaktionen, verlässliche öffentliche Dienstleistungen und eine nachhaltige digitale Transformation.“
Regierungen auf der ganzen Welt arbeiten daran, Identitätssysteme zu schaffen, die leicht zugänglich und benutzerfreundlich sind, gleichzeitig aber ein hohes Maß an Sicherheit und Datenschutz bieten. Da physische und digitale Identitäten immer stärker miteinander verknüpft werden, bleibt es eine gemeinsame Priorität von Behörden, internationalen Organisationen und Technologieanbietern, über den gesamten Lebenszyklus einer Identität hinweg Vertrauen zu schaffen. Veridos unterstützt diese Bemühungen mit Identitätslösungen, die sichere und vertrauenswürdige Interaktionen zwischen Bürgern, Regierungen und Institutionen ermöglichen.
-
Souveränität macht KI noch lange nicht vertrauenswürdig
15 septembre, par Sascha Uhl, Senior Solutions Architect bei Cloudian — afficheAktuell sprechen viele Thought Leader davon, dass europäische Unternehmen schnellstmöglich KI-Souveränität erreichen müssen. Das stimmt, sagt Cloudian. Der führende Anbieter von Object Storage und zentraler Player bei modernes KI-Infrastrukturen warnt allerdings davor, Souveränität mit Sicherheit und Vertrauenswürdigkeit gleichzusetzen.
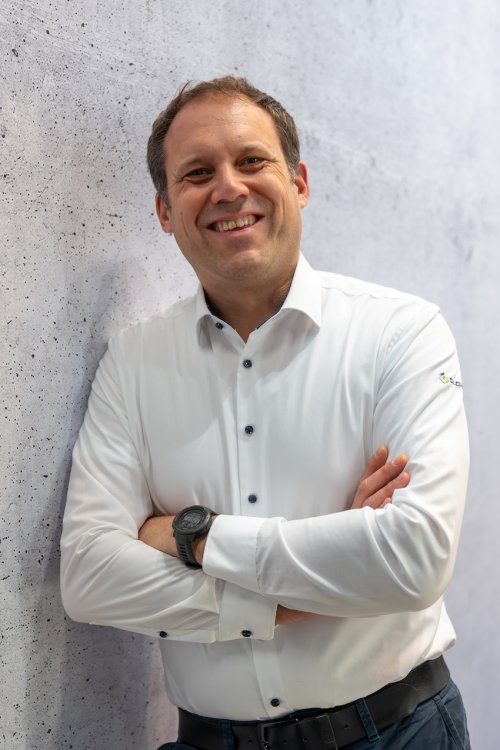 Sascha UhlCloudian
Europa muss sich von China und den USA emanzipieren, daran führt kein Weg vorbei. Bei der Cloud-Nutzung und allgemein im Hinblick darauf, welche Software Unternehmen verwenden, klappt das bereits ganz gut. Bei Künstlicher Intelligenz besteht allerdings dringender Nachholbedarf, denn hier greifen die meisten eben doch wieder auf Large Language Models (LLMs) von OpenAI, Anthropic oder Google zurück. Souveränität darf allerdings nicht das Ende der KI-Journey bedeuten, denn allein dadurch wird Künstliche Intelligenz nicht vertrauenswürdig oder sicher. Um KI möglichst sorgenfrei zu betreiben und den Antworten auch vertrauen zu können, empfiehlt Cloudian Unternehmen die folgenden acht Maßnahmen.
Schritt 1: Datenstandort und -verarbeitung festlegen
Die Basis für Sicherheit und Vertrauen, auch im Kontext von KI, ist und bleibt die Datenhoheit. Daher müssen Unternehmen ihre sensiblen Daten kontrolliert lagern. Ein eigenes Rechenzentrum oder ein Cloud- beziehungsweise Storage-Provider mit europäischem, besser noch deutschem Sitz, ist dafür die richtige Wahl. Einfach nur das EU-Rechenzentrum eines US-Hyperscalers zu wählen, ist ein unnötiges Risiko, denn der EU AI Act erzwingt die lückenlose Nachvollziehbarkeit des Datenflusses.
Schritt 2: Betriebsmodell des LLM bewusst wählen
Die am weitesten verbreiteten Large Language Models sind nicht lokal zu betreiben, sondern lassen sich nur über APIs direkt auf US-Servern ansteuern. Eine bessere Alternative sind Open-Weight-Modelle, die Unternehmen lokal hosten. So behalten sie die volle Kontrolle, brauchen allerdings eigene GPU-Ressourcen. Wenn das nicht möglich ist, sollten Unternehmen ein Open-Weight-Modell lieber bei hiesigen Anbietern hosten, als ein großes Closed-Source-Modell der Marktführer zu nutzen. Wer sie per API nutzt, bleibt vom Anbieter abhängig – inklusive Abschalt-Risiko.
Schritt 3: Abstraktionsschicht zwischen Rohdaten und LLM einziehen
Retrieval Augmented Generation (RAG) ist aktuell einer der wichtigsten Use Cases im KI-Kontext und macht Unternehmensdaten mithilfe von KI durchsuchbar. Dabei laufen Daten über eine Data Pipeline direkt in eine Vektordatenbank, das LLM sieht normalerweise keine Rohdaten. Um jedoch kein Risiko einzugehen, sollten Unternehmen eine Plattform verwenden, die automatisiert entscheidet, welches LLM beispielsweise für das Embedding und welches für die Abfrage verwendet wird. Wer diese Entscheidung den Mitarbeitenden überlässt, provoziert Fehlbedienung und Datenexposition.
Schritt 4: Zugriffsrechte und Datenklassifizierung definieren
Unternehmen müssen rollenbasierte Zugriffskontrolle durchsetzen und zwar auf zwei Ebenen. Zunächst muss festgelegt werden, welche nicht-menschlichen Identitäten, wie beispielsweise Anwendungen, LLMs und KI-Bots, auf welche Daten zugreifen dürfen. Anschließend muss auf Nutzerebene definiert werden, wer welche Informationen von der KI erhalten darf. Voraussetzung dafür ist eine Klassifizierung der Dokumente, sonst landen etwa Gehaltsdaten ungewollt in einer RAG-basierten KI-Antwort. Doch Vorsicht: Solche Granularität ist bis dato in der Regel nur auf Dokumentenebene möglich.
Schritt 5: Trainings- und Fine-Tuning-Strategie bewusst wählen
Für die meisten Use Cases reicht ein allgemein trainiertes LLM ohne eigenes Training. Wollen Unternehmen ihr KI-Modell für bestimmte Use Cases speziell trainieren, müssen sie die Daten vorher anonymisieren oder pseudonymisieren. Meist reicht allerdings ein einfaches Fine-Tuning des Modells. Ein komplett eigenes Training ist selten wirklich notwendig und verursacht nur einen unnötigen Mehraufwand.
Schritt 6: Antworten verifizieren lassen
Vertrauen ist gut, Kontrolle ist besser. Aktuell müssen Menschen natürlich jede KI-Antwort verifizieren. Die Antwortqualität und das Vertrauen in KI lassen sich allerdings bereits vor der Ausgabe erhöhen, beispielsweise indem Unternehmen ein zweites LLM oder einen KI-Agenten die Antwort des ersten gegenchecken lassen, bevor sie an den Nutzer geht.
Schritt 7: KI-Betrieb kontinuierlich pflegen
KI-Modelle werden laufend von neueren Versionen abgelöst und oft schwankt die Qualität von Iteration zu Iteration. Unternehmen sollten auf Staging- oder Testumgebungen vor jedem Modell-Update prüfen, ob bestehende Use Cases weiter sauber funktionieren. Ohne solche Testballons kippt sonst das mühsam aufgebaute Vertrauen in die KI-Anwendung.
Schritt 8: Fallback- und Incident-Response-Plan bereithalten
Der letzte und vermutlich wichtigste Schritt ist es, einen Plan B in der Tasche zu haben. Die Vergangenheit hat gezeigt, dass US-Anbieter auch den Zugriff auf Open-Weight-Modelle bei Bedarf kappen können. Unternehmen sollten daher in jedem Fall eine Alternativlösung parat haben, die eine bestehende KI-Infrastruktur in kurzer Zeit ersetzen kann. Noch besser ist es natürlich, gleich auf Modelle und Komponenten zu setzen, die nicht einfach von Dritten abgeschaltet werden können.
„KI-Souveränität ist die Grundlage für vertrauenswürdige KI“, betont Sascha Uhl, Senior Solutions Architect Channels and Alliances bei Cloudian. „Aber erst durch gezielte Kontrolle, einen sicheren Betrieb und einen Plan B für die Betriebskontinuität entsteht wirklich vertrauenswürdige KI.“
-
Vigilance.fr - libexpat : multiples vulnérabilités du 15/07/2026
15 septembre, par Vigilance.frUn attaquant peut employer plusieurs vulnérabilités de libexpat, du 15/07/2026.
Voir en ligne : https://vigilance.fr/vulnerabilite/... -
Vigilance.fr - libexpat : multiple vulnerabilities dated 15/07/2026
15 septembre, par Vigilance.frAn attacker can use several vulnerabilities of libexpat, dated 15/07/2026.
View online : https://vigilance.fr/vulnerability/...

