 GS Days
Accueil > Accueil > Global Security Mag Online
http://www.globalsecuritymag.fr/
Articles
-
Vigilance.fr - Rust h2 : buffer overflow via Empty DATA Frames, analysé le 28/08/2026
28 octobre, par Vigilance.frUn attaquant peut provoquer un buffer overflow de Rust h2, via Empty DATA Frames, afin de mener un déni de service, et éventuellement d'exécuter du code.
Voir en ligne : https://vigilance.fr/vulnerabilite/... -
Vigilance.fr - Rust h2 : buffer overflow via Empty DATA Frames, analyzed on 28/08/2026
28 octobre, par Vigilance.frAn attacker can trigger a buffer overflow of Rust h2, via Empty DATA Frames, in order to trigger a denial of service, and possibly to run code.
View online : https://vigilance.fr/vulnerability/... -
Souveraineté & sécurité : « Hébergé en France » ne protège plus vos prompts
28 octobre, par Valentin Jangwa, Global Security Mag — afficheIl y a encore quelques années, la sécurité des données tenait à une question : où sont mes bases ? L'IA en ajoute une seconde. Chaque question posée à ChatGPT, Claude ou Gemini part chez son fournisseur, sur ses serveurs, dans son pays, sous ses lois, avec tout ce qu'on y a collé : un contrat, un tableau client, un CV. Les bases peuvent rester en France. Les questions, elles, voyagent.
Yaniv Adjedj, CEO de Reboot Conseil https://reboot-conseil.com/
(cabinet de conseil en IT, IA et cybersécurité) et de Lamalo.ai https://lamalo.ai/fr ((plateforme d'orchestration IA agnostique et souveraine) observe ce basculement :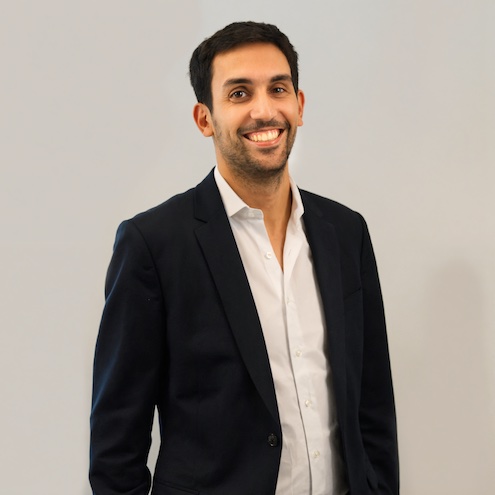 Yaniv AdjedjCEO de Reboot Conseil
« La souveraineté des données ne se résume plus à leur lieu de stockage. Avec l'IA, les entreprises doivent aussi maîtriser leur circulation, les conditions de leur traitement et les législations qui s'appliquent. Ces enjeux doivent désormais peser autant que la performance dans le choix d'un modèle. »
Deux exemples illustratifs :
• Le CLOUD Act oblige les entreprises américaines à livrer les données qu'elles contrôlent, même stockées en France. Sous serment devant le Sénat, le directeur juridique de Microsoft France a répondu : « Non, je ne peux pas le garantir. »
Ainsi « hébergé en France » chez un acteur américain ne veut pas dire « protégé par le droit français », y compris pour le contrat ou le tableau client collé dans un prompt. Comment justifier que nos entreprises continuent d'alimenter les IA américaines avec leurs données stratégiques sous le seul prétexte qu'elles sont "hébergées en France" ? »• Le Data Privacy Framework, qui permet de transférer les données vers les États-Unis, a été validé en première instance par la justice européenne en septembre 2025. Mais un pourvoi est en cours, et les deux accords précédents ont déjà été annulés par le passé. Si le cadre juridique s'effondre à nouveau, comment les entreprises pourront-elles continuer à utiliser les IA américaines sans violer la loi ?
-
Black Friday
28 octobre, par Valentin Jangwa, Global Security Mag — afficheÀ l'approche du Black Friday, les entrepôts et plateformes logistiques font face à des exigences opérationnelles grandissantes, et à une exposition accrue aux risques d'intrusion. Selon les données de Securitas Technology, les alarmes traitées sur ces sites ont augmenté de 31 % en novembre 2025 par rapport à la moyenne des mois voisins. Face à ces risques, l'anticipation et la vérification des dispositifs de sûreté en amont du Black Friday sont essentielles pour sécuriser les opérations logistiques, les infrastructures et les équipes.
Ce qu'il faut retenir :
• Des flux logistiques sous pression : l'essor du commerce en ligne impose aux entrepôts de traiter les commandes dans des délais toujours plus serrés, avec des équipes renforcées et davantage de mouvements de camions. L'année dernière, au lendemain du Black Friday, Geopost indiquait ainsi avoir traité 12,2 millions de colis à l'échelle européenne.
• Ce pic d'activité s'accompagne d'une hausse des risques d'intrusion : 774 alarmes ont été traitées sur les entrepôts et plateformes de manutention en novembre 2025, dont 99 % relevaient de tentatives d'intrusion.
• Signe que ce phénomène est bien lié à la période du Black Friday, le volume retombe de 27 % dès le mois de décembre, alors même que l'activité globale de télésurveillance repart à la hausse.
• Les solutions mises en place par Securitas Technology pour sécuriser les opérations : vidéosurveillance, télésurveillance, contrôle des accès et dispositifs d'alerte individuels contribuent à protéger les sites, à encadrer les entrées et sorties et à faciliter la gestion des incidents.
-
Cato Networks lance Cato AI Endpoint pour sécuriser les usages de l’IA au-delà du navigateur
28 octobre, par Valentin Jangwa, Global Security Mag — afficheCato Networks, le cloud convergé de réseau et de sécurité adapté aux usages de l'IA, a annoncé le lancement de Cato AI Endpoint. Cette nouvelle solution permet de sécuriser les usages de l'IA au-delà du navigateur, notamment dans les applications de bureau et les agents locaux.
Les extensions de navigateur ne suffisent plus à couvrir ces usages, qui échappent en partie aux outils de sécurité traditionnels. Les entreprises manquent notamment de visibilité sur les outils utilisés par leurs collaborateurs et les données qui y sont partagées.
La solution Cato AI Endpoint permet d'identifier les outils et agents d'IA non approuvés, d'inspecter les prompts et les réponses en temps réel et d'empêcher la transmission de données sensibles hors de l'entreprise. La solution fonctionne avec les outils SSE, VPN et EDR existants, sans nécessiter de remplacer l'infrastructure de sécurité en place.Cato AI Endpoint aide les entreprises à déployer l'IA à plus grande échelle et de manière sécurisée, en étendant la visibilité et le contrôle au-delà du navigateur, jusqu'aux endpoints.
Cato Networks https://www.catonetworks.com/ , le cloud convergé de réseau et de sécurité adapté aux usages de l'IA, annonce le lancement de Cato AI Endpoint
https://www.catonetworks.com/platform/cato-ai-endpoint/ , un nouveau logiciel client conçu pour être déployé sur les endpoints. Il aide les entreprises à identifier les usages de l'IA, à protéger les données sensibles et à appliquer leurs politiques de sécurité liées à l'IA dans les navigateurs, les applications de bureau et les agents locaux. Cato AI Endpoint fonctionne avec les outils de sécurité déjà en place, ce qui permet d'ajouter une protection de l'IA sans remplacer l'infrastructure existante.Combler les angles morts de sécurité liés aux usages de l'IA au-delà du navigateur
Les usages de l'IA ont dépassé les capacités de visibilité des outils de sécurité traditionnels. Les collaborateurs utilisent de plus en plus l'IA dans les navigateurs, les applications de bureau et les environnements de développement locaux. Or, les solutions spécialisées, lorsqu'elles fonctionnent séparément, laissent souvent les équipes de sécurité sans vision claire des outils utilisés, des données partagées et du respect des règles de l'entreprise. Les extensions de navigateur ne peuvent pas, à elles seules, sécuriser les interactions avec l'IA dans les applications de bureau ou celles des agents exécutés localement sur les endpoints.
« L'IA améliore réellement la productivité de notre entreprise, mais elle soulève aussi de nouvelles questions en matière de visibilité, de protection des données et de gouvernance », déclare Alfred Sobrinho, DSI de PlayPower. « Cato AI Endpoint pourrait nous aider à comprendre où l'IA est utilisée et à appliquer des protections cohérentes dans les navigateurs, les applications de bureau et les agents locaux, sans nous obliger à reconstruire notre environnement de sécurité existant. »Permettre aux collaborateurs d'utiliser l'IA tout en protégeant les données de l'entreprise
Cato AI Endpoint aide les équipes de sécurité à comprendre comment les collaborateurs utilisent l'IA et à appliquer des protections à chaque interaction. Le client détecte les usages de l'IA sur les endpoints, inspecte les prompts et les réponses à la volée, puis applique les règles de sécurité directement sur les endpoints. Cette inspection permet aux entreprises de repérer les outils et agents d'IA non approuvés, d'identifier les activités à risque des agents et d'empêcher la transmission de données sensibles hors de l'organisation. Les collaborateurs peuvent ainsi utiliser l'IA avec des protections cohérentes dans les navigateurs, les applications de bureau et les agents locaux.
Cato AI Endpoint relie également les éléments de contexte associés aux interactions avec l'IA sur les endpoints : l'utilisateur, l'endpoint, les données, le prompt, la réponse, l'activité de l'agent, l'appel à un outil et la décision de sécurité. Les équipes peuvent ainsi comprendre ce qui s'est passé, quelles informations étaient concernées et si l'interaction a créé un risque. Ce contexte peut aider à repérer les agents à risque, les serveurs Model Context Protocol (MCP) et les skills avant leur exécution. Ce contexte peut aider à identifier les agents à risque, les serveurs Model Context Protocol (MCP) et les skills présentant des risques, avant leur utilisation.Ajouter une protection de l'IA sans remplacer les investissements de sécurité existants
Cato AI Endpoint fonctionne avec les solutions SSE, VPN et EDR déjà déployées. Il fait transiter uniquement le trafic des applications d'IA par Cato ; les autres flux continuent d'emprunter les outils existants du client. Cette approche permet de déployer la protection de l'IA en quelques semaines plutôt qu'en plusieurs mois, sans remplacer l'infrastructure de sécurité en place.
« L'IA a dépassé le navigateur, mais la plupart des produits de sécurité n'ont pas suivi », déclare Ofir Agasi, directeur des produits chez Cato Networks. « Les interactions avec l'IA ont de plus en plus lieu directement sur les endpoints, via des applications natives, des agents locaux et des agents de programmation, souvent hors du champ de vision des solutions spécialisées. Cato AI Endpoint comble cet angle mort grâce à une inspection approfondie au niveau des endpoints. Les entreprises disposent ainsi d'une visibilité complète sur les navigateurs, les applications natives et les agents d'IA. En réunissant détection, inspection approfondie, contextualisation et application des règles, Cato leur permet de voir, de comprendre et de sécuriser les activités liées à l'IA, où qu'elles se produisent. »
Reposant sur la plateforme cloud native de Cato, Cato AI Endpoint utilise le même moteur de sécurité de l'IA que celui qui protège en temps réel les flux liés à l'IA sur l'ensemble de la plateforme Cato. Les équipes de sécurité peuvent ainsi appliquer sur les endpoints les mêmes règles que celles déjà appliquées aux flux d'IA inspectés sur le réseau.
Plus d'informations disponibles dans l'article https://www.catonetworks.com/platform/cato-ai-endpoint/ correspondant.À propos de Cato Networks
Cato Networks propose un cloud convergé de réseau et de sécurité adapté à l'ère de l'IA. Cato unifie le réseau, la sécurité et les accès afin d'offrir aux entreprises une visibilité complète sur leurs environnements, une compréhension contextualisée des interactions entre les utilisateurs, les applications, les données et l'IA, ainsi qu'un contrôle unifié permettant d'exploiter ces informations. Cato associe une sécurité renforcée par l'IA à des capacités de protection autonomes pour faire face à l'évolution des menaces, sécuriser l'adoption de l'IA et aider les entreprises à anticiper un paysage de cybermenaces de plus en plus marqué par l'intelligence artificielle. Adopté par des milliers d'organisations dans le monde, Cato simplifie les opérations, renforce la résilience et accélère l'innovation en toute sécurité.
Pour découvrir pourquoi des milliers d'organisations font confiance à Cato pour sécuriser leur avenir, rendez-vous sur www.catonetworks.com.