 GS Days
Accueil > Accueil > Global Security Mag Online
http://www.globalsecuritymag.fr/
Articles
-
Vigilance.fr - Apache Thrift : deux vulnérabilités du 28/08/2026
28 octobre, par Vigilance.frUn attaquant peut employer plusieurs vulnérabilités de Apache Thrift, du 28/08/2026.
Voir en ligne : https://vigilance.fr/vulnerabilite/... -
certa27 bringt Transparenz in das Compliance-Management
28 octobre, par sector27 — affichesector27 bringt mit certa27 eine Plattform auf den Markt, die mehrere Normen in einem System konsolidiert und systematische Risikoanalyse mit einem Dokumentenmanagement verbindet, das jede Änderung nachvollziehbar hält.
sector27 bringt certa27 auf den Markt und stellt die Plattform auf der it-sa 2026 vom 27. bis 29. Oktober in Nürnberg vor. certa27 führt die Managementsysteme eines Unternehmens in einer Anwendung zusammen. Risiken werden systematisch bewertet, Maßnahmen bekommen Verantwortliche und Fristen, und jeder Nachweis bleibt mit dem Normpunkt verknüpft, zu dem er gehört. Für die Geschäftsführung entsteht daraus ein belastbares Bild vom Stand der eigenen Organisation. Sie erkennt Lücken, bevor ein Auditor sie findet, und kann Risiken früher begrenzen.
Der Druck ist messbar gestiegen
Seit dem 6. Dezember 2025 gilt das NIS-2-Umsetzungsgesetz ohne Übergangsfrist. Rund 29.500 Einrichtungen in Deutschland stehen seitdem unter Aufsicht des BSI und müssen ihr Risikomanagement nachweisen. Für viele von ihnen ist das nicht die erste Anforderung, sondern die dritte oder vierte. Qualität, Umwelt, Arbeitsschutz und Informationssicherheit laufen in den Unternehmen oft nebeneinanderher, jedes mit eigener Dokumentation und eigenem Werkzeug.
„Dass heute mehr nachgewiesen werden muss, ist nachvollziehbar. Die Risiken sind real”, sagt Jens Tintrup, Geschäftsführer von Sector27. „Fragwürdig ist der Aufwand, der dabei entsteht. Ein mittelständisches Unternehmen erfüllt dieselben Anforderungen wie ein Konzern. Irgendwann steht der Kostenfaktor in keinem Verhältnis mehr zum Nutzen. Genau da setzt certa27 an. Wir haben die Plattform gebaut, weil wir diesen Punkt selbst erreicht haben.”
Eine Kontrolle, mehrere Nachweise
certa27 hilft Unternehmen, mehrere Normen und Vorgaben mit weniger Aufwand zu erfüllen. Statt Anforderungen aus ISO 9001, ISO 14001, ISO 45001, ISO 27001, BSI IT-Grundschutz, TISAX, DORA oder NIS-2 einzeln zu bearbeiten, stellen Kunden die Norm-Pakete zusammen, die zu ihrer Organisation passen. Eine Kontrolle lässt sich dabei für mehrere Regelwerke nutzen. Wer seine Zugriffsrechte einmal sauber dokumentiert, weist damit Anforderungen aus verschiedenen Normen gleichzeitig nach. Das spart doppelte Arbeit und macht Compliance übersichtlicher.
Kein Neuanfang vor jedem Audit
Jede Norm will dieselben Belege in ihrer eigenen Ordnung. Wer das zweite Zertifikat angeht, hat die Arbeit längst gemacht und sucht sie trotzdem wieder zusammen. certa27 baut stattdessen auf dem Bestand auf. Die Daten liegen in einer einheitlichen Struktur, Nachweise sind mit dem jeweiligen Normpunkt verknüpft, und jede Änderung bleibt nachvollziehbar. Kommt eine Norm hinzu, greift das Unternehmen auf das zurück, was es bereits dokumentiert hat. Bestehende Daten aus Tabellen lassen sich importieren.
Bei der Umsetzungsbewertung unterstützt künstliche Intelligenz. Anwender wählen eine Anforderung und beschreiben kurz den Stand der Umsetzung. Das System erkennt die Lücke und formuliert daraus einen Text für die Dokumentation. Die eingesetzten KI-Modelle laufen lokal in einem Container, der dem jeweiligen Kunden zugeordnet ist, betrieben in einem nach ISO 27001 zertifizierten Rechenzentrum in Deutschland, das für die Anforderungen von Berufsgeheimnisträgern ausgelegt ist. Ein Training mit Kundendaten findet nicht statt, Daten verlassen den Container nicht. Dies ermöglicht, dass Kundendaten sicher sind und der Kunde gleichzeitig den maximalen Nutzen mit KI-Unterstützung erreichen kann.
Eine Quelle statt Intranet und Managementsystem nebeneinander
certa27 übernimmt zugleich die Aufgabe, für die Unternehmen bislang ihr Intranet nutzen. Richtlinien werden nur noch an einer Stelle gepflegt und von dort an die Belegschaft ausgespielt. Die Dokumentenlenkung steuert den Zugriff nach Rollen: Eine allgemeine Richtlinie erreicht das gesamte Unternehmen, technische Beschreibungen sehen nur die Personen, die sie benötigen. Langfristig soll certa27 weitere Funktionen eines klassischen Intranets übernehmen.
„Die meisten Werkzeuge in diesem Markt richten sich an eine Handvoll Beauftragte", sagt Janina Kiy, Teamleitung GRC Consulting bei sector27. "Eine Norm verlangt aber, dass Vorgaben bei den Menschen ankommen, die sie umsetzen sollen. In certa27 sieht jeder Mitarbeitende genau die Dokumente, die für seine Rolle gelten, in der gültigen Fassung."
Grundschutz++ bereits abgebildet
certa27 bildet den neuen BSI-Standard Grundschutz++ schon während dessen Erprobungsphase ab. Anwender können ihn erproben oder neben BSI-Standard 200-2 führen, ohne eine zusätzliche Lösung zu beschaffen.
Das Produkt ist aus dem eigenen Betrieb entstanden. sector27 arbeitet unter BSI-Anforderungen und stand mit der Zertifizierung nach ISO 9001 vor derselben Frage wie seine Kunden: zwei Managementsysteme, zwei Werkzeuge. Das Unternehmen entwickelte stattdessen ein System, das beide trägt. Die Plattform richtet sich an kleine und mittelständische Unternehmen (KMUs) sowie Behörden mit etwa 10 bis 700 Nutzern und ist ab sofort verfügbar.
Zu sehen ist certa27 in Halle 7 an Stand 7-132 auf der it-sa in Nürnberg.
-
Neue Bühne für Europas Cyber-Security-Entscheider : Die Marke it-sa erweitert ihr Angebot um die it-sa CONFERENCE
28 octobre, par it-sa, Yelena Jangwa-Nedelec, Global Security Mag — primetime, afficheRund 200 Teilnehmer kamen zum ersten „Cyber thought leaders dialogue“ nach Nürnberg und erlebten einen Vorgeschmack auf die neue it-sa CONFERENCE, die ab 2027 das Portfolio der Marke it-sa neben der it-sa EXPO und der Digitalplattform ergänzt.
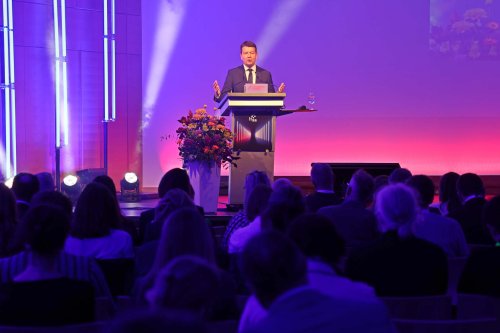
Mit dem ersten „Cyber thought leaders dialogue“ hat die Marke it-sa einen bedeutenden Schritt in ihrer strategischen Weiterentwicklung vollzogen. Rund 200 geladene Gäste aus ganz Europa diskutierten in Nürnberg aktuelle Herausforderungen der Cyber-Security und tauschten sich mit hochrangigen Vertretern aus Politik, Behörden, internationalen Institutionen und Wirtschaft aus. Die Auftaktveranstaltung gab zugleich einen Ausblick auf die neue it-sa CONFERENCE, die ab 2027 der Ort für strategische Diskussionen, politische Einordnung und internationale Perspektiven rund um die Cyber-Sicherheit Europas ist.
Cyber-Sicherheit ist längst mehr als eine technische Disziplin. Geopolitische Spannungen, hybride Bedrohungen, staatliche Akteure und KI-gestützte Angriffe rücken das Thema zunehmend in einen sicherheitspolitischen Kontext. Diesem Wandel trägt die Marke it-sa mit einem neuen Veranstaltungsformat Rechnung: Der erste „Cyber thought leaders dialogue“ brachte am heutigen ersten Messetag der it-sa führende Köpfe aus Politik, Verwaltung, internationalen Institutionen, Kritischen Infrastrukturen und der Cyber-Security-Wirtschaft zusammen.
Die englischsprachige Veranstaltung verstand sich als Pilotformat und erster Ausblick auf die neue it-sa CONFERENCE. Diese wird ab 2027 als dritte Säule das Portfolio der Marke it-sa ergänzen und künftig den strategischen Dialog über die Zukunft der Cyber-Sicherheit in Europa in den Mittelpunkt stellen.
„Mit dem Cyber thought leaders dialogue haben wir heute bewusst ein neues Kapitel in der Entwicklung der Marke it-sa aufgeschlagen. Die Herausforderungen für Europa gehen längst über technologische Fragestellungen hinaus und betreffen Wirtschafts-, Sicherheits- und Gesellschaftspolitik gleichermaßen. Die positive Stimmung der Messe konnte man auch auf der Veranstaltung erleben und ist die Bestätigung, dass es einen Bedarf für einen Ort gibt, an dem diese Themen auf strategischer Ebene diskutiert werden“, sagt Thimo Holst, Head of Brand Strategy der it-sa.
Cyber-Sicherheit im Spannungsfeld von Geopolitik, Kritischen Infrastrukturen und KI
Im Mittelpunkt des Programms standen die aktuellen Herausforderungen für Europas Cyber-Security. Hochrangige Vertreter aus internationalen Organisationen, europäischen Institutionen, Behörden und Unternehmen diskutierten die Auswirkungen eines zunehmend komplexen Bedrohungsumfelds.Das erste Panel beleuchtete die Frage, wie sich Cyberkriminalität, staatlich unterstützte Angriffe und KI-gestützte Bedrohungen gegenseitig beeinflussen und welche Anforderungen daraus für die Zusammenarbeit zwischen Regierungen, Sicherheitsbehörden und Privatwirtschaft entstehen.
Im zweiten Panel diskutierten die Teilnehmer die wachsenden Risiken für Kritische Infrastrukturen. Im Fokus standen die Resilienz essenzieller Dienstleistungen, die Folgen geopolitischer Entwicklungen sowie die Frage, wie Europa über regulatorische Anforderungen hinaus seine operative Handlungsfähigkeit stärken kann.
Die Diskussionen machten deutlich: Eine wirksame Cyber-Sicherheit erfordert heute mehr denn je den engen Austausch zwischen Politik, Wirtschaft, Verwaltung und Betreibern Kritischer Infrastrukturen.
Neues Conference Council begleitet die inhaltliche Entwicklung
Ein weiterer Meilenstein des Auftakttages war die konstituierende Sitzung des Conference Council der künftigen it-sa CONFERENCE. Das neu gegründete Gremium wird die strategische und inhaltliche Weiterentwicklung der Konferenz begleiten und die Kuratierung des Programms unterstützen.Dem Council gehören namhafte Vertreterinnen und Vertreter aus Behörden, Verbänden, Wissenschaft und Wirtschaft an und besteht aus dem Board of Trustees und dem Program Comittee. Im Board of Trustees wirken unter anderem Claudia Plattner und Thomas Caspers vom BSI, Marc-Julian Siewert aus dem Executive Board des Bitkom sowie Heli Tiirmaa-Klaar, Chair der IT Coalition Steering Group, mit. Gemeinsam bringen sie ihre strategische Perspektive auf die Entwicklung der Konferenz ein.
Die inhaltliche Ausgestaltung des Programms wird durch das Program Committee begleitet. Dem Gremium gehören neben dem Vorsitzenden Prof. Dr. Marco Gercke unter anderem Fritz Bollmann (BSI), Susanne Dehmel (Bitkom), Prof. Dr. Norbert Pohlmann (TeleTrusT), Dr. Joanna Świątkowska (ECSO), Anne Blickhan (European Cybersecurity Fellow), Prof. Dr. Haya Schulmann (Goethe University Frankfurt), Merle Maigre (Programme Director of Cybersecurity at e-Governance) sowie Dr. Ralf Schneider vom Cybersecurity and Next-Generation IT Think Tank der Allianz an. Die Zusammensetzung verdeutlicht den europäischen Anspruch der neuen Konferenz und vereint Expertise aus Politik, Verwaltung, Forschung und Wirtschaft.
Die Marke it-sa setzt auf drei starke Säulen
Mit der Einführung der it-sa CONFERENCE entwickelt die NürnbergMesse die Marke it-sa konsequent weiter. Künftig basiert das Angebot auf drei eng miteinander verbundenen Säulen:
• it-sa EXPO – Networking and live experience: Die it-sa EXPO bleibt Europas führende Fachmesse für Cyber-Security und das zentrale Branchentreffen für Produkte, Lösungen und praxisnahe Anwendungen.
• it-sa 365 – On-demand knowledge hub: Mit it-sa 365 bietet die Marke bereits heute eine ganzjährige Plattform für digitalen Wissensaustausch und Networking.
• it-sa CONFERENCE – Cyber thought leaders dialogue: Die neue it-sa CONFERENCE erweitert dieses Angebot um ein strategisches Konferenzformat für den Austausch über europäische Cyber-Security-Themen, sicherheitspolitische Entwicklungen und die digitale Resilienz von Wirtschaft und Gesellschaft.Die erste vollständige Ausgabe der it-sa CONFERENCE findet vom 5. bis 6. Oktober 2027 in Nürnberg statt.
-
Vigilance.fr - Noyau Linux : multiples vulnérabilités du 28/08/2026
28 octobre, par Vigilance.frUn attaquant peut employer plusieurs vulnérabilités du noyau Linux, du 28/08/2026.
Voir en ligne : https://vigilance.fr/vulnerabilite/... -
Vigilance.fr - Linux kernel : multiple vulnerabilities dated 28/08/2026
28 octobre, par Vigilance.frAn attacker can use several vulnerabilities of the Linux kernel, dated 28/08/2026.
View online : https://vigilance.fr/vulnerability/...
